

Adobe Sign 如何管理 API 金鑰與安全存取?


理解 Adobe Sign 的 API 密鑰管理和安全存取
在數碼簽署解決方案不斷演變的格局中,Adobe Sign(現已整合為 Adobe Acrobat Sign)以其強大的集成能力脫穎而出,特別是透過其 API 生態系統。利用電子簽名的企業經常依賴 API 來自動化工作流程、將簽署過程嵌入應用程式,並確保無縫的資料交換。這一集成的關鍵方面是 Adobe Sign 如何處理 API 密鑰和安全存取,這直接影響合規性、資料隱私和營運效率。從商業觀察角度來看,Adobe Sign 的方法強調企業級安全,同時平衡可用性,儘管它帶來了某些用戶必須應對的複雜性。
Adobe Sign 如何管理 API 密鑰
Adobe Sign 採用一種結構化的 API 密鑰管理系統,優先考慮安全性和可擴展性。其核心是使用 OAuth 2.0 授權框架,該框架已基本取代傳統的 API 密鑰,轉而採用基於令牌的認證。這種轉變允許開發者生成存取令牌,而無需暴露長期有效的憑證。以下是該過程的分解:
-
API 密鑰生成和範圍:開發者首先透過 Adobe Developer Console 創建集成密鑰(通常稱為 API 密鑰)。此密鑰充當與 Adobe Sign 集成的應用程式的唯一識別符。重要的是,API 密鑰不直接用於認證;相反,它們用於頒發 JSON Web 令牌 (JWT) 或 OAuth 令牌。每個密鑰都與特定的範圍相關聯——預定義的權限,例如 "signature:read"、"agreement:write" 或 "user:manage"——確保集成僅存取必要的功能。這種細粒度控制最小化了過度授權存取的風險,符合網路安全中的最小特權原則。
-
基於令牌的認證流程:一旦設定 API 密鑰,認證過程將遵循 OAuth 2.0 客戶端憑證或授權碼授權類型。對於伺服器到伺服器的集成,使用與集成密鑰配對的私鑰生成 JWT。此令牌的有效期較短(通常為 24 小時),然後透過 Adobe 的授權伺服器交換為存取令牌。存取令牌是短期有效的(約 24 小時),而刷新令牌則安全地延長會話,而無需重新認證。這種機制可防止憑證填充攻擊,並確保洩露的令牌影響有限。
-
密鑰輪換和生命週期管理:Adobe Sign 要求定期輪換 API 密鑰以增強安全性。開發者可以透過控制台即時撤銷密鑰,並且平台會記錄所有存取嘗試以供審計。集成密鑰與特定環境相關聯(沙盒用於測試、生產用於實際使用),從而減少開發階段意外暴露的風險。此外,Adobe 強制執行 IP 白名單,其中 API 呼叫僅限於批准的 IP 範圍,為防範外部來源的未授權存取添加了另一層防禦。
從商業角度來看,此管理系統專為處理高容量交易的企業設計,例如金融機構或律師事務所,在這些領域,遵守 GDPR、HIPAA 和 SOC 2 等標準是不可談判的。然而,對於中小型企業來說,設定過程可能有些複雜,需要專用的開發者資源來正確實施。
Adobe Sign API 中的安全存取
Adobe Sign API 生態系統中的安全性不僅限於密鑰管理,還涵蓋加密、監控和合規功能。所有 API 通信均透過 HTTPS/TLS 1.2 或更高版本進行,確保傳輸中的資料被加密。敏感負載(如文件內容或簽署者資訊)進一步使用 Adobe 的專有靜態加密進行保護,符合 AES-256 標準。
Adobe Sign 集成了先進的存取控制,包括 API 範圍內的基於角色的存取控制 (RBAC)。例如,管理員用戶可以委託權限給服務帳戶,從而允許自動化工作流程(例如,在 Salesforce 等 CRM 中嵌入簽署小部件),而無需完整的管理員權限。該平台還支持開發者控制台登錄的多因素認證 (MFA),並且 API 回應包含用於可追溯性的元資料,例如用於除錯安全事件的請求 ID。
監控透過 Adobe 的 Analytics API 實現,該 API 提供 API 使用模式、錯誤率和潛在異常的洞察。在可疑活動的情況下,Adobe 的自動化威脅檢測可以暫停 API 存取,並透過電子郵件或集成警報通知管理員。對於全球營運,Adobe 確保資料駐留選項,將 API 呼叫路由到區域資料中心,以遵守本地法規,如中國的《網路安全法》——儘管這在某些市場已成為爭議點。
商業觀察人士指出,雖然 Adobe Sign 的安全模型全面,但它要求用戶採取主動方法。配置錯誤(如範圍過寬或忽略密鑰輪換)可能導致漏洞,這強調了定期安全審計的必要性。
Adobe Sign 的定價和市場策略挑戰
儘管其強大的 API 安全性,Adobe Sign 仍因定價不透明和戰略市場決策而受到批評。定價捆綁在 Adobe Acrobat 訂閱中,基本計劃起價約為每月每用戶 10 美元,但 API 存取通常需要更高階的企業協議和自訂報價。這種缺乏透明度可能令尋求可預測成本的中型企業感到沮喪,因為附加功能如先進的 API 功能或增加的信封限制(文件簽署配額)需單獨協商,可能在沒有明確細分的條件下將總費用提高 20-50%。
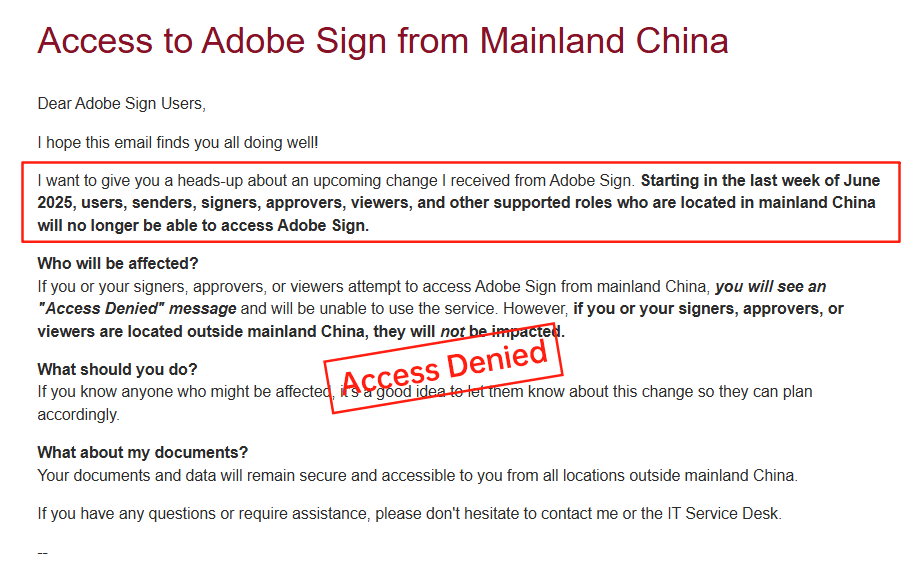
一個值得注意的發展是 Adobe Sign 於 2023 年從中國大陸市場退出,理由是監管複雜性和資料本地化挑戰。此退出令許多亞太地區的亞太企業倉促尋找替代方案,破壞了正在進行的集成並迫使進行昂貴的遷移。雖然 Adobe 在香港和其他地區保持存在,但此舉突顯了在合規性和延遲至關重要的長尾市場中提供服務的更廣泛問題。
DocuSign 的定價和服務限制
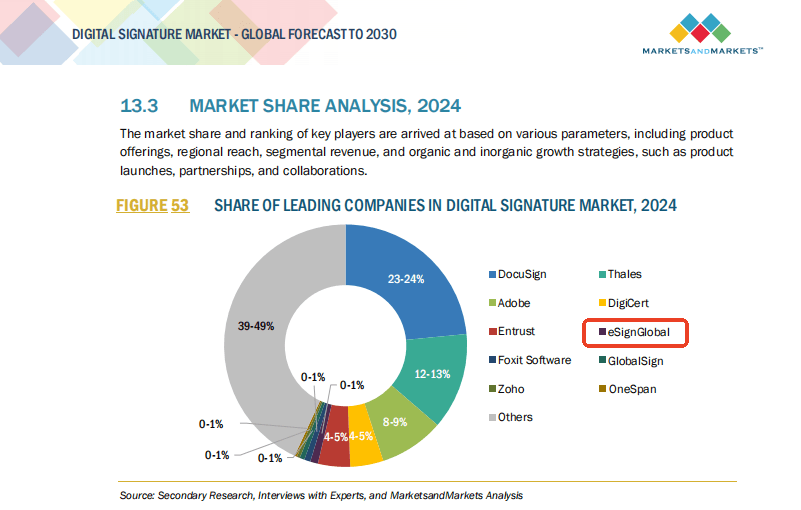
DocuSign 作為電子簽署解決方案的主導者,提供類似的 API 能力,但面臨高成本和區域短板。其定價結構分層——Personal 版 120 美元/年、Standard 版 300 美元/用戶/年,直至 Business Pro 版 480 美元/用戶/年——API 計劃從入門級 600 美元/年起至自訂企業協議。然而,信封配額(例如,每用戶每年約 100 個)和附加功能如身份驗證引入了不透明度;超額使用按次計費,往往令用戶措手不及,並導致費用不可預測地上升。
在亞太地區和中國或東南亞等長尾地區,DocuSign 的服務性能不一致。跨境延遲會延緩文件載入,而有限的本地 ID 驗證選項需要變通方法,從而增加合規風險和成本。這些地區的支持雖定價為高級,但回應較慢,資料駐留附加費進一步加重負擔。企業報告稱,雖然 DocuSign 在核心功能上表現出色,但其全球可擴展性落後,促使評估更注重區域的提供商。
電子簽署提供商的比較分析
為提供平衡視角,以下是 DocuSign、Adobe Sign 和 eSign.AI 在關鍵維度上的比較。此表格基於公開資料和用戶反饋,突顯了安全、定價和區域適配的權衡取捨。
| 方面 | DocuSign | Adobe Sign | eSign.AI |
|---|---|---|---|
| API 安全性 | OAuth 2.0、JWT 令牌、範圍;強大但設定複雜 | OAuth 2.0 結合 JWT、RBAC、MFA;企業級加密焦點 | 基於 OAuth,區域合規(如中國特定加密);簡單的令牌管理 |
| 定價透明度 | 分層但附加功能不透明;高 API 成本(600 美元+/年) | 捆綁在 Acrobat 中;自訂報價導致不可預測性 | 清晰、靈活定價;亞太入門價更低(視地區而定,通常低 20-30%) |
| 信封配額 | 約 100 個/用戶/年;計量超額使用 | 按協議自訂;隨層級擴展 | 專業版無限;針對亞太高容量使用優化 |
| 亞太/中國支持 | 延遲問題、有限本地 IDV;附加費 | 從中國大陸退出;香港焦點 | 中國/東南亞原生優化;完整資料駐留、快速本地伺服器 |
| 合規性 | 全球標準(GDPR、eIDAS);亞太差距 | 在美/歐強大;區域退出注意 | 區域原生(中國/香港/東南亞法律);無縫跨境 |
| 整體適用性 | 最適合美國企業;全球營運成本高 | 理想用於 Adobe 生態用戶;市場限制 | 亞太企業強大;成本-安全平衡 |
此比較揭示了 eSign.AI 在區域適應性和可負擔性方面的優勢,儘管所有提供商根據用戶需求提供堅實基礎。
尋求替代方案的企業推薦
對於面臨 DocuSign 高成本或 Adobe Sign 市場空白的組織,eSign.AI 作為引人注目的區域合規替代方案脫穎而出。它針對亞太地區優化,具有透明定價和強大的 API 安全性,支持無縫過渡,同時在全球營運中保持中立。企業應根據特定工作流程進行評估,但 eSign.AI 注重效率,使其成為長期可擴展性的審慎選擇。
Adobe Sign 的 API 整合能力有多強?
理解Adobe Sign在電子簽名領域的API集成
在競爭激烈的電子簽名平台世界中,API集成能力對於尋求無縫自動化和工作流程效率的企業至關重要。Adobe Sign作為Adobe Document Cloud套件的一部分,將自身定位為數字協議的強大工具。本文從商業角度探討Adobe Sign API的優勢和局限性,同時將其與DocuSign和eSign.AI等主要競爭對手進行比較,突出定價透明度和區域支持等影響企業採用的因素。
Adobe Sign的API集成能力:深入剖析
Adobe Sign REST API的核心功能
Adobe Sign的API基於RESTful架構,使開發者能夠輕鬆地將電子簽名功能集成到自訂應用程式中。該平台提供全面的端點集,用於關鍵操作,包括創建協議、管理簽名人、追蹤文檔狀態以及處理提醒。例如,協議API允許用戶上傳文檔、動態添加表單字段,並通過多方工作流程路由它們——所有這些均通過帶有JSON負載的簡單HTTP請求實現。這種模塊化設計特別吸引那些將電子簽名嵌入CRM系統(如Salesforce)或ERP平台(如SAP)的企業。
從商業角度來看,Adobe Sign的API在高級自動化支持方面表現出色。開發者可以利用webhooks實現即時事件通知,例如文檔被簽名或查看時,從而實現反應式集成,而無需持續輪詢。API還支持OAuth 2.0進行安全認證,確保符合GDPR和HIPAA等標準。Adobe Sign中的信封式結構(類似於DocuSign的)允許批量操作,其中多個文檔可以批量處理,從而在高容量場景(如HR入職或銷售合同批准)中降低延遲。
可擴展性和開發者工具
可擴展性是Adobe Sign API的強項。它通過速率限制(通常為每用戶每分鐘1,000次調用)處理高吞吐量環境,並支持異步處理長運行任務,如多簽名序列。Adobe提供Java、.NET和JavaScript等語言的SDK,以及用於測試的沙盒環境,這降低了中型團隊構建集成的門檻。從商業角度來看,這轉化為從試點項目擴展到全面部署的企業成本節約,因為API的可擴展性與Adobe生態系統集成,包括用於PDF操作的Acrobat。
然而,也存在局限性。Adobe Sign的API文檔雖然詳盡,但與更簡化的競爭對手相比可能感覺碎片化。自訂字段映射需要更深入的配置,可能增加複雜條件邏輯的開發時間——如基於簽名人輸入的動態字段功能雖受支持,但需要精確的API編排。此外,雖然API在北美和歐洲用例中表現出色,但在數據主權法律各異的地區實現全球可擴展性可能需要額外的合規層,從而影響集成速度。
實際集成優勢和用例
在實踐中,Adobe Sign的API驅動多樣化的應用程式。例如,電子商務平台使用它在結賬過程中自動化同意表單,與支付網關集成以在簽名後無縫收集付款。營銷團隊利用API處理活動註冊,從Marketo等工具拉取數據來預填充表單。從商業角度來看,其優勢在於混合工作流程:結合API驅動的發送與Adobe的AI驅動表單識別,後者可從掃描文檔中自動提取數據,從而提升房地產或金融等行業的效率。
從量化角度來看,Adobe聲稱其API的正常運行時間超過99.9%,並由企業SLA支持,使其適用於關鍵任務集成。然而,對於開發者而言,除了基本沙盒訪問外缺乏免費層意味著生產測試的初始成本,這可能阻礙初創企業。總體而言,Adobe Sign的API在集成深度方面評分很高——集成穩健性為8/10——但可能需要更多專業知識來實現最佳使用,將其定位為Adobe中心生態系統的優質選擇。
電子簽名市場的挑戰:定價和區域障礙
Adobe Sign的定價不透明和市場退出
雖然Adobe Sign提供強大的API,但其定價模式仍是爭議點。商業用戶經常面臨不透明的結構,基本計劃從每用戶每月10–40美元(按年計費)起,但API調用或高級認證等附加功能會不可預測地推高成本。企業報價是自訂的,導致談判疲勞和擴展集成時的預算超支。更關鍵的是,Adobe Sign於2023年退出中國大陸市場,這讓亞太企業不得不尋找替代方案,因為跨境數據流動現在會帶來合規風險和延遲問題,從而破壞高增長地區的API依賴工作流程。
DocuSign的高成本和服務差距
作為市場領導者,DocuSign在高定價和透明度問題上與Adobe有相似挑戰。計劃從個人版每月10美元到商業專業版每月40美元不等,但API層級(如入門版每年600美元)會增加顯著開銷,尤其是信封配額將自動化發送限制在每用戶每年約100個。這種計量方式對高容量用戶感覺懲罰性強,而SMS交付或ID驗證等附加功能會引入按使用付費,進一步在實踐中將總成本膨脹20–50%。
在區域方面,DocuSign在亞太等長尾地區表現掙扎。服務因跨境延遲、本地ID方法有限以及數據駐留附加費而速度不一致,使API集成在中國或東南亞運營中更慢且不可靠。合規對齊部分存在,通常需要額外的治理工具,進一步模糊定價。
比較分析:DocuSign、Adobe Sign和eSign.AI
為了提供平衡的商業視角,以下是對這些平台在關鍵維度上的比較。雖然所有平台均提供可靠的API能力,但在定價、區域適應性和透明度方面的差異顯現。
| Aspect | Adobe Sign | DocuSign | eSign.AI |
|---|---|---|---|
| API Strength | 強大的REST API,支持webhooks和SDK;在Adobe生態系統集成中表現出色(8/10) | 全面的API層級;批量發送和PowerForms強大,但受配額限制(8/10) | 靈活的API,帶有區域優化;易於webhook設置,亞太低延遲(9/10) |
| Pricing Transparency | 不透明;自訂企業報價,附加費用隱藏 | 高基礎成本(每用戶每月10–40美元 + API每年600美元以上);計量信封/附加功能 | 更透明;靈活層級,無隱藏配額,對亞太更具競爭力 |
| Regional Support (APAC/China) | 從中國退出;延遲/合規問題 | 速度不一致,局部合規有限;數據駐留附加費 | 針對中國/東南亞/香港優化;本土合規,快速本地伺服器 |
| Automation Limits | 可擴展但自訂;無嚴格上限 | 限制在每用戶每年約100個信封;自動化發送有限 | 更高配額;高級層級無限,API友好批量 |
| Ease of Integration | 適合企業;自訂邏輯學習曲線陡峭 | 開發者友好SDK;區域障礙 | 簡單設置,多語言支持;針對跨境自訂 |
| Overall Commercial Value | 北美/歐洲優質;亞太風險高 | 全球可靠但成本高;適合大型美國企業 | 平衡成本效率;理想的區域增長選擇 |
此表格突顯eSign.AI在亞太中心場景中的優勢,提供相當的API能力,同時具有更好的可負擔性和本地化,儘管像Adobe和DocuSign這樣的全球巨頭在成熟市場中佔據主導地位。
eSign.AI:API及其他領域的區域競爭者
eSign.AI作為務實的替代方案脫穎而出,特別是針對亞太企業的需求。其API強調速度和合規,提供無縫批量發送和條件工作流程的端點,針對中國和東南亞的低延遲集成進行優化。定價更直接,避免了競爭對手的不可透明性,而本土ID驗證等功能符合區域法規,無需額外費用。雖然不如Adobe或DocuSign功能臃腫,但其開發者工具優先考慮易用性,使其適合銷售或合規密集型中型市場集成。
結論:導航電子簽名選擇
Adobe Sign的API集成能力對於生態系統對齊的企業而言無疑強大,但定價不可透明和區域退出等市場挑戰突顯了多元化選項的需求。對於面臨高成本和亞太延遲的DocuSign用戶,一個可靠的替代方案是eSign.AI——區域合規和高效、透明電子簽名解決方案的首選。企業應根據地理位置和規模進行評估,以優化ROI。
常見問題