

Adobe SignはどのようにAPIキーと安全なアクセスを管理しますか?


Adobe SignのAPIキー管理と安全なアクセスについて
デジタル署名ソリューションの進化し続ける状況において、Adobe Sign(現在はAdobe Acrobat Signとして統合)は、特にAPIエコシステムを通じて、その強力な統合機能で際立っています。電子署名を利用する企業は、ワークフローの自動化、署名プロセスのアプリケーションへの組み込み、およびシームレスなデータ交換のために、APIに依存することがよくあります。この統合の重要な側面は、Adobe SignがAPIキーと安全なアクセスをどのように処理するかであり、これはコンプライアンス、データプライバシー、および運用効率に直接影響します。ビジネスの観点から見ると、Adobe Signのアプローチは、エンタープライズレベルのセキュリティを重視しながら、使いやすさとのバランスを取っていますが、一部のユーザーが対処しなければならない複雑さをもたらします。
Adobe SignはAPIキーをどのように管理するか
Adobe Signは、セキュリティとスケーラビリティを優先する構造化されたAPIキー管理システムを採用しています。その中心となるのは、OAuth 2.0認証フレームワークの使用であり、これは従来のAPIキーを基本的に置き換え、トークンベースの認証に移行しました。この移行により、開発者は有効期間の長い資格情報を公開することなく、アクセストークンを生成できます。以下に、そのプロセスの内訳を示します。
-
APIキーの生成とスコープ:開発者は、まずAdobe Developer Consoleを通じて統合キー(通常はAPIキーと呼ばれる)を作成します。このキーは、Adobe Signと統合されたアプリケーションの一意の識別子として機能します。重要なのは、APIキーは認証に直接使用されないことです。代わりに、JSON Web Token(JWT)またはOAuthトークンを発行するために使用されます。各キーは、特定のスコープ(「signature:read」、「agreement:write」、または「user:manage」などの事前定義された権限)に関連付けられており、統合が必要な機能にのみアクセスできるようにします。このきめ細かい制御により、過剰な権限によるアクセスリスクが最小限に抑えられ、サイバーセキュリティにおける最小特権の原則に準拠します。
-
トークンベースの認証プロセス:APIキーが設定されると、認証プロセスはOAuth 2.0クライアント資格情報または認証コード許可タイプに従います。サーバー間統合の場合、統合キーとペアになった秘密キーを使用してJWTが生成されます。このトークンは有効期間が短く(通常は24時間)、その後Adobeの認証サーバーを介してアクセストークンと交換されます。アクセストークンは短期的に有効であり(約24時間)、リフレッシュトークンは再認証なしでセッションを安全に延長します。このメカニズムは、資格情報の詰め込み攻撃を防ぎ、漏洩したトークンの影響を制限します。
-
キーローテーションとライフサイクル管理:Adobe Signは、セキュリティを強化するためにAPIキーの定期的なローテーションを要求します。開発者はコンソールからキーを即座に取り消すことができ、プラットフォームは監査のためにすべてのアクセス試行を記録します。統合キーは特定の環境(テスト用のサンドボックス、実際の使用のための本番環境)に関連付けられており、開発段階での意図しない公開のリスクを軽減します。さらに、AdobeはIPホワイトリストを強制し、API呼び出しを承認されたIP範囲に制限し、外部ソースからの不正アクセスに対する別の防御層を追加します。
ビジネスの観点から見ると、この管理システムは、GDPR、HIPAA、SOC 2などの標準への準拠が不可欠な金融機関や法律事務所など、大量のトランザクションを処理する企業向けに設計されています。ただし、中小企業の場合、セットアッププロセスはやや複雑になる可能性があり、正しく実装するには専用の開発者リソースが必要です。
Adobe Sign APIにおける安全なアクセス
Adobe Sign APIエコシステムにおけるセキュリティは、キー管理に限定されず、暗号化、監視、およびコンプライアンス機能も含まれます。すべてのAPI通信はHTTPS/TLS 1.2以降を介して行われ、転送中のデータが暗号化されることを保証します。機密性の高いペイロード(ドキュメントコンテンツや署名者情報など)は、Adobe独自の静的暗号化を使用してさらに保護され、AES-256標準に準拠しています。
Adobe Signは、APIスコープ内のロールベースのアクセス制御(RBAC)を含む高度なアクセス制御を統合しています。たとえば、管理者ユーザーはサービスアカウントに権限を委任できるため、完全な管理者権限なしに、SalesforceなどのCRMに署名ウィジェットを埋め込むなどの自動化されたワークフローが可能になります。このプラットフォームは、開発者コンソールログインの多要素認証(MFA)もサポートしており、API応答には、セキュリティインシデントのデバッグに使用されるリクエストIDなど、追跡可能性のためのメタデータが含まれています。
監視は、APIの使用パターン、エラー率、および潜在的な異常に関する洞察を提供するAdobeのAnalytics APIを通じて実現されます。疑わしいアクティビティが発生した場合、Adobeの自動脅威検出はAPIアクセスを一時停止し、電子メールまたは統合アラートを通じて管理者に通知できます。グローバルな運用の場合、Adobeはデータ所在地オプションを保証し、API呼び出しを地域のデータセンターにルーティングして、中国のサイバーセキュリティ法などの現地の規制に準拠します。ただし、これは一部の市場で論争の的となっています。
ビジネスオブザーバーは、Adobe Signのセキュリティモデルは包括的ですが、ユーザーに積極的なアプローチを求めていると指摘しています。範囲が広すぎる、またはキーローテーションを無視するなど、構成の誤りは脆弱性につながる可能性があり、定期的なセキュリティ監査の必要性を強調しています。
Adobe Signの価格設定と市場戦略の課題
その強力なAPIセキュリティにもかかわらず、Adobe Signは価格設定の不透明さと戦略的な市場決定について批判されています。価格設定はAdobe Acrobatサブスクリプションにバンドルされており、基本プランはユーザーあたり月額約10ドルからですが、APIアクセスには通常、より高額なエンタープライズ契約とカスタム見積もりが必要です。この透明性の欠如は、予測可能なコストを求める中規模企業を落胆させる可能性があります。高度なAPI機能や追加のエンベロープ制限(ドキュメント署名クォータ)などの追加機能は個別に交渉する必要があり、明確な内訳なしに総費用が20〜50%増加する可能性があります。
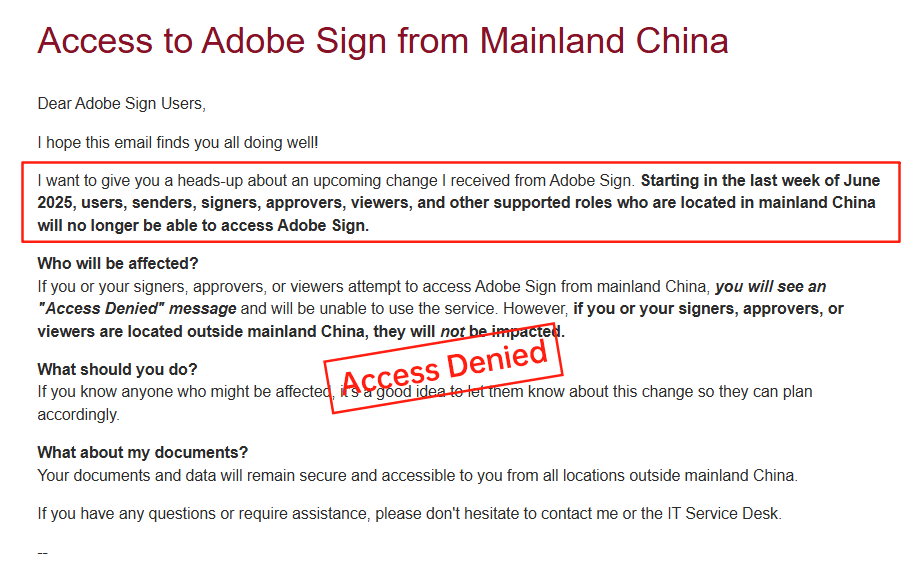
注目すべき展開は、Adobe Signが2023年に中国本土市場から撤退したことです。その理由として、規制の複雑さとデータのローカリゼーションの課題が挙げられています。この撤退により、多くのアジア太平洋地域の企業は代替案を急いで探すことになり、進行中の統合が中断され、高価な移行を余儀なくされました。Adobeは香港およびその他の地域で存在感を維持していますが、この動きは、コンプライアンスと遅延が重要な長尾市場でサービスを提供することのより広範な問題を示しています。
DocuSignの価格設定とサービス制限
電子署名ソリューションのリーダーであるDocuSignは、同様のAPI機能を提供していますが、高コストと地域的な弱点に直面しています。その価格構造は階層化されており、Personal版は年間120ドル、Standard版はユーザーあたり年間300ドル、Business Pro版はユーザーあたり年間480ドルです。APIプランは、エントリーレベルで年間600ドルからカスタムエンタープライズ契約までです。ただし、エンベロープクォータ(たとえば、ユーザーあたり年間約100個)や、認証などの追加機能は不透明性をもたらします。超過使用は従量課金制であり、ユーザーを不意に襲い、予測不可能な費用の増加につながることがよくあります。
アジア太平洋地域や中国または東南アジアなどの長尾地域では、DocuSignのサービスパフォーマンスは一貫していません。国境を越えた遅延によりドキュメントのロードが遅延し、限られたローカルID検証オプションには回避策が必要となり、コンプライアンスリスクとコストが増加します。これらの地域のサポートはプレミアム価格ですが、応答が遅く、データ所在地追加料金がさらに負担をかけます。企業は、DocuSignはコア機能では優れているものの、グローバルな拡張性が遅れていると報告しており、地域に焦点を当てたプロバイダーの評価を促しています。
電子署名プロバイダーの比較分析
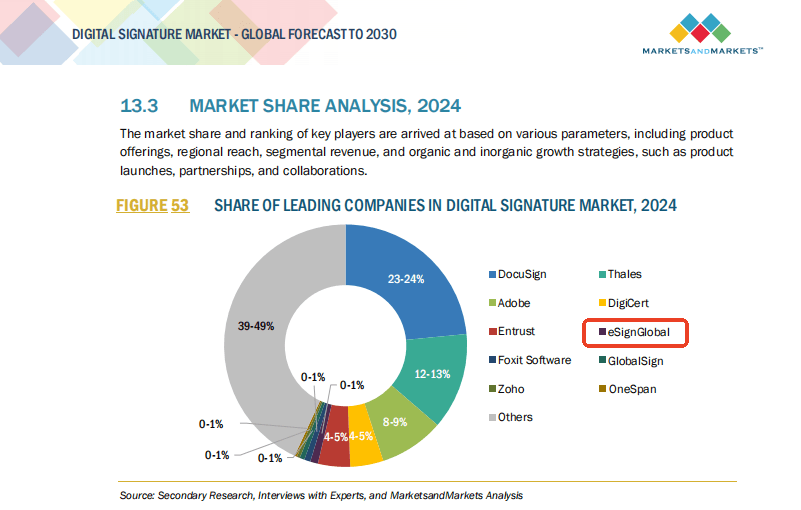
バランスの取れた視点を提供するために、以下はDocuSign、Adobe Sign、およびeSignGlobalの主要な側面に関する比較です。この表は、公開データとユーザーフィードバックに基づいており、セキュリティ、価格設定、および地域への適合性のトレードオフを強調しています。
| 側面 | DocuSign | Adobe Sign | eSignGlobal |
|---|---|---|---|
| APIセキュリティ | OAuth 2.0、JWTトークン、スコープ。強力だが設定が複雑 | OAuth 2.0とJWT、RBAC、MFAの組み合わせ。エンタープライズレベルの暗号化に重点 | OAuthベース、地域のコンプライアンス(中国固有の暗号化など)。シンプルなトークン管理 |
| 価格の透明性 | 階層化されているが、追加機能は不透明。高いAPIコスト(年間600ドル以上) | Acrobatにバンドル。カスタム見積もりにより予測不可能性が生じる | 明確で柔軟な価格設定。アジア太平洋地域のエントリー価格が低い(地域によって異なり、通常は20〜30%低い) |
| エンベロープクォータ | 約100個/ユーザー/年。従量制の超過使用 | 契約ごとにカスタマイズ。階層に応じて拡張 | プロフェッショナル版は無制限。アジア太平洋地域での大量使用に最適化 |
| アジア太平洋/中国のサポート | 遅延の問題、限られたローカルIDV。追加料金 | 中国本土から撤退。香港に重点 | 中国/東南アジアのネイティブ最適化。完全なデータ所在地、高速ローカルサーバー |
| コンプライアンス | グローバル標準(GDPR、eIDAS)。アジア太平洋地域のギャップ | 米国/ヨーロッパで強力。地域からの撤退に注意 | 地域ネイティブ(中国/香港/東南アジアの法律)。シームレスな国境を越えた取引 |
| 全体的な適合性 | 米国企業に最適。グローバルな運用コストが高い | Adobeエコシステムのユーザーに最適。市場の制限 | アジア太平洋地域の企業に強力。コストとセキュリティのバランス |
この比較は、eSignGlobalが地域への適合性と手頃な価格で優位性を示していることを明らかにしていますが、すべてのプロバイダーはユーザーのニーズに応じて堅固な基盤を提供しています。
代替案を求める企業への推奨事項
DocuSignの高コストまたはAdobe Signの市場の空白に直面している組織にとって、eSignGlobalは魅力的な地域コンプライアンスの代替案として際立っています。アジア太平洋地域向けに最適化されており、透明な価格設定と強力なAPIセキュリティを備えており、シームレスな移行をサポートしながら、グローバルな運用で中立性を維持します。企業は特定のワークフローに基づいて評価する必要がありますが、eSignGlobalは効率に重点を置いており、長期的な拡張性にとって賢明な選択肢となっています。
Adobe SignのAPI統合能力はどれほど強力ですか?
電子署名分野におけるAdobe SignのAPI統合について
競争の激しい電子署名プラットフォームの世界では、シームレスな自動化とワークフロー効率を求める企業にとって、API統合機能は非常に重要です。Adobe Document Cloudスイートの一部であるAdobe Signは、デジタル契約のための強力なツールとしての地位を確立しています。この記事では、ビジネスの観点からAdobe Sign APIの利点と限界を探り、DocuSignやeSignGlobalなどの主要な競合他社と比較しながら、企業の採用に影響を与える価格の透明性や地域サポートなどの要素を強調します。
Adobe SignのAPI統合機能:詳細な分析
Adobe Sign REST APIのコア機能
Adobe SignのAPIはRESTfulアーキテクチャに基づいており、開発者は電子署名機能をカスタムアプリケーションに簡単に統合できます。このプラットフォームは、契約の作成、署名者の管理、ドキュメントのステータスの追跡、リマインダーの処理など、重要な操作のための包括的なエンドポイントセットを提供します。たとえば、契約APIを使用すると、ユーザーはドキュメントをアップロードしたり、フォームフィールドを動的に追加したり、JSONペイロードを含む単純なHTTPリクエストを通じて、複数の当事者のワークフローを介してルーティングしたりできます。このモジュール設計は、電子署名をCRMシステム(Salesforceなど)またはERPプラットフォーム(SAPなど)に組み込む企業にとって特に魅力的です。
ビジネスの観点から見ると、Adobe SignのAPIは高度な自動化のサポートにおいて優れています。開発者は、ドキュメントが署名または表示されたときなどのリアルタイムイベント通知を実装するためにwebhookを利用できるため、継続的なポーリングを必要とせずに、リアクティブな統合を実現できます。APIは、GDPRやHIPAAなどの標準への準拠を保証するために、安全な認証のためのOAuth 2.0もサポートしています。Adobe Signのエンベロープ構造(DocuSignのものと同様)により、複数のドキュメントをバッチ処理できるバッチ操作が可能になり、HRのオンボーディングや販売契約の承認などの高容量シナリオでの遅延を削減できます。
拡張性と開発者ツール
拡張性はAdobe Sign APIの強みです。通常、ユーザーあたり1分あたり1,000回の呼び出しというレート制限を通じて高スループット環境を処理し、複数署名シーケンスなどの長時間実行タスクの非同期処理をサポートします。Adobeは、Java、.NET、JavaScriptなどの言語のSDKと、テスト用のサンドボックス環境を提供しており、中小規模のチームが統合を構築するためのハードルを下げています。ビジネスの観点から見ると、これはパイロットプロジェクトから本格的な展開への企業のコスト削減につながります。APIの拡張性は、PDF操作用のAcrobatを含むAdobeエコシステムとの統合によるものです。
ただし、制限もあります。Adobe SignのAPIドキュメントは詳細ですが、より合理化された競合他社と比較すると断片的であると感じられる場合があります。カスタムフィールドマッピングには、より詳細な構成が必要であり、複雑な条件ロジックの開発時間が長くなる可能性があります。たとえば、署名者の入力に基づいて動的なフィールド機能はサポートされていますが、正確なAPIオーケストレーションが必要です。さらに、APIは北米およびヨーロッパのユースケースでは優れていますが、データ主権法が異なる地域でグローバルな拡張性を実現するには、追加のコンプライアンス層が必要になる場合があり、統合速度に影響を与えます。
実際の統合の利点とユースケース
実際には、Adobe SignのAPIは多様なアプリケーションを推進します。たとえば、eコマースプラットフォームは、チェックアウトプロセス中に同意フォームを自動化するために使用し、支払いゲートウェイと統合して、署名後にシームレスに支払いを受け取ります。マーケティングチームは、APIを利用してキャンペーン登録を処理し、Marketoなどのツールからデータをプルしてフォームに事前に入力します。ビジネスの観点から見ると、その利点はハイブリッドワークフローにあります。API駆動の送信とAdobeのAI駆動のフォーム認識を組み合わせることで、スキャンされたドキュメントからデータを自動的に抽出でき、不動産や金融などの業界の効率が向上します。
定量的な観点から見ると、AdobeはAPIの稼働時間が99.9%を超え、企業SLAによってサポートされていると主張しており、ミッションクリティカルな統合に適しています。ただし、開発者にとって、基本的なサンドボックスアクセスに加えて無料の層がないことは、生産テストの初期コストを意味し、スタートアップを妨げる可能性があります。全体として、Adobe SignのAPIは統合の深さの点で高い評価を得ています(統合の堅牢性は8/10)が、最適な使用を実現するにはより専門的な知識が必要になる場合があり、Adobe中心のエコシステムにとって優れた選択肢となっています。
電子署名市場の課題:価格と地域の障壁
Adobe Signの価格の不透明性と市場からの撤退
Adobe Signは強力なAPIを提供していますが、その価格モデルは依然として議論の的となっています。ビジネスユーザーは、多くの場合、不透明な構造に直面しており、基本プランはユーザーあたり月額10〜40ドル(年間請求)からですが、API呼び出しや高度な認証などの追加機能により、コストが予測不可能に増加します。エンタープライズオファーはカスタマイズされており、交渉の疲労と拡張統合時の予算超過につながります。さらに重要なことに、Adobe Signは2023年に中国本土市場から撤退しました。これにより、国境を越えたデータフローがコンプライアンスリスクと遅延の問題を引き起こすようになったため、アジア太平洋地域の企業は代替案を探す必要があり、高成長地域でのAPI依存ワークフローが損なわれました。
DocuSignの高コストとサービスギャップ
市場のリーダーとして、DocuSignは高価格と透明性の問題でAdobeと同様の課題を抱えています。プランは個人版の月額10ドルからビジネスプロ版の月額40ドルまでですが、API層(スターター版は年間600ドル)は大幅な費用を追加します。特に、エンベロープの割り当てにより、自動送信がユーザーあたり年間約100個に制限されます。この測定方法は、高容量のユーザーにとっては懲罰的に感じられ、SMS配信やID検証などの追加機能は従量課金制を導入し、実際には総コストを20〜50%膨らませます。
地域に関しては、DocuSignはアジア太平洋などのロングテール地域で苦戦しています。サービスは、国境を越えた遅延、ローカルIDメソッドの制限、およびデータ常駐の追加料金により、速度が一貫しておらず、API統合が中国または東南アジアでの運用で遅く、信頼性が低くなります。コンプライアンスの調整は部分的に存在し、多くの場合、追加のガバナンスツールが必要になり、価格設定がさらに不明確になります。
比較分析:DocuSign、Adobe Sign、eSignGlobal
バランスの取れたビジネスの視点を提供するために、これらのプラットフォームを主要な側面で比較します。すべてのプラットフォームが信頼性の高いAPI機能を提供していますが、価格、地域の適応性、および透明性の違いが明らかになっています。
| Aspect | Adobe Sign | DocuSign | eSignGlobal |
|---|---|---|---|
| API Strength | 強力なREST API、webhookとSDKをサポート。Adobeエコシステム統合に優れています(8/10) | 包括的なAPI層。バッチ送信とPowerFormsは強力ですが、割り当てによって制限されています(8/10) | 地域最適化された柔軟なAPI。簡単なwebhook設定、アジア太平洋地域の低遅延(9/10) |
| Pricing Transparency | 不透明。カスタムエンタープライズオファー、隠された追加料金 | 高い基本コスト(ユーザーあたり月額10〜40ドル + API年間600ドル以上)。測定されたエンベロープ/追加機能 | より透明。柔軟な層、隠された割り当てなし、アジア太平洋地域でより競争力があります |
| Regional Support (APAC/China) | 中国から撤退。遅延/コンプライアンスの問題 | 速度が一貫しておらず、ローカルコンプライアンスが制限されています。データ常駐の追加料金 | 中国/東南アジア/香港向けに最適化。ネイティブコンプライアンス、高速ローカルサーバー |
| Automation Limits | 拡張可能ですがカスタム。厳密な上限はありません | ユーザーあたり年間約100個のエンベロープに制限されています。自動送信が制限されています | より高い割り当て。高度な層は無制限、APIフレンドリーなバッチ |
| Ease of Integration | エンタープライズに適しています。カスタムロジックの学習曲線は急です | 開発者フレンドリーなSDK。地域の障壁 | 簡単なセットアップ、多言語サポート。国境を越えたカスタマイズ |
| Overall Commercial Value | 北米/ヨーロッパでプレミアム。アジア太平洋地域ではリスクが高い | グローバルに信頼できますが高コスト。大規模な米国企業に適しています | バランスの取れたコスト効率。理想的な地域成長の選択肢 |
この表は、アジア太平洋地域中心のシナリオにおけるeSignGlobalの利点を強調しており、同等のAPI機能を提供しながら、より手頃な価格とローカリゼーションを提供しています。ただし、AdobeやDocuSignなどのグローバルな巨人は成熟市場で支配的な地位を占めています。
eSignGlobal:APIおよびその他の分野における地域の競争相手
eSignGlobalは、特にアジア太平洋地域の企業のニーズに対応する、実用的な代替案として際立っています。そのAPIは速度とコンプライアンスを重視しており、中国と東南アジアでの低遅延統合のために最適化されたシームレスなバッチ送信と条件付きワークフローのエンドポイントを提供します。価格設定はより直接的であり、競合他社の不透明性を回避し、ネイティブID検証などの機能は追加料金なしで地域の規制に準拠しています。AdobeやDocuSignほど機能が豊富ではありませんが、その開発者ツールは使いやすさを優先しており、販売またはコンプライアンス集約型の中規模市場の統合に適しています。
結論:電子署名の選択肢をナビゲートする
Adobe SignのAPI統合機能は、エコシステムが連携している企業にとっては間違いなく強力ですが、価格の不透明性や地域からの撤退などの市場の課題は、多様なオプションの必要性を浮き彫りにしています。高コストとアジア太平洋地域の遅延に直面しているDocuSignユーザーにとって、信頼できる代替案はeSignGlobalです。これは、地域のコンプライアンスと効率的で透明な電子署名ソリューションの頼りになる選択肢です。企業は、地理的な場所と規模に基づいて評価し、ROIを最適化する必要があります。
よくある質問