

Die bevorzugte DocuSign-Alternative in Indien


In einem Kontext, der von sich ständig ändernden globalen Compliance-Standards und einem wachsenden Bedarf an digitaler Transformation geprägt ist, befindet sich der Markt für elektronische Signaturen an einem entscheidenden Wendepunkt. Der Rückzug von Adobe Sign aus dem chinesischen Festlandmarkt im Jahr 2024 unterstreicht, wie lokale Datengesetze und internationale Compliance-Rahmenbedingungen die Wettbewerbslandschaft neu gestalten. Insbesondere Unternehmen, die in ganz Asien tätig sind, stehen unter zunehmendem Druck, ein Gleichgewicht zwischen strikter Einhaltung der Gesetze, Kosteneffizienz und der Flexibilität zu finden, die für digitale Arbeitsabläufe erforderlich ist. Für viele Unternehmen ist die Transformation nicht nur digital, sondern eine lokalisierte Digitalisierung für Compliance-Module.
Was sind elektronische Signaturen: Technologie, die auf Rechtssicherheit basiert
Eine elektronische Signatur (oft als E-Signatur bezeichnet) ist jedes elektronische Mittel, um die Zustimmung zu einem Dokument oder einer Transaktion zu signalisieren. Wenn wir jedoch über digitale Signaturen für rechtsverbindliche Dokumente in regulierten Branchen sprechen, betreten wir den Bereich, der von Verschlüsselungstechnologien wie Public-Key-Infrastruktur (PKI) und Zertifizierungsstellen (CA) geregelt wird.
Diese Signaturen basieren auf asymmetrischer Verschlüsselung, um die Identität des Unterzeichners zu überprüfen und die Integrität des Dokuments zu gewährleisten. In mehreren Ländern, darunter die USA (ESIGN Act, UETA), die Europäische Union (eIDAS-Verordnung) und China (Gesetz der Volksrepublik China über elektronische Signaturen), werden von CAs ausgestellte digitale Signaturen als rechtsgültig wie handschriftliche Unterschriften anerkannt.
Autoritäten wie WebTrust (internationaler Prüfungsstandard), ETSI (Europäisches Institut für Telekommunikationsnormen) und lokale Stellen in ganz Asien stellen gemeinsam sicher, dass diese Rahmenbedingungen rechtlich interoperabel bleiben. Die Unterschiede in den Compliance-Details zwischen den Regionen – wie das chinesische Kryptografiegesetz oder das singapurische Gesetz über elektronische Transaktionen – erfordern jedoch, dass elektronische Signaturlösungen die lokalen Vertrauensanforderungen erfüllen.
Erwartungen für den Markt für elektronische Signaturen bis 2025
Laut MarketsandMarkets wird der globale Markt für digitale Signaturen bis 2025 voraussichtlich 27,2 Milliarden US-Dollar erreichen, was einer beeindruckenden durchschnittlichen jährlichen Wachstumsrate (CAGR) von über 36 % gegenüber 4,5 Milliarden US-Dollar im Jahr 2020 entspricht. Die Zunahme grenzüberschreitender digitaler Transaktionen, die Verbreitung von Remote-Arbeit und die Verschärfung der globalen Datenschutzbestimmungen sind die Haupttreiber dieses Trends.
Gartner weist in seinem "Market Guide for Electronic Signature" 2025 auch darauf hin, dass die Kundenanforderungen immer ausgereifter werden. Es reicht nicht mehr aus, nur rechtsgültige digitale Signaturen anzubieten, Dienstleister müssen auch lokalisierte Vertrauensdienste, die Integration nationaler Root-Zertifikate und flexible Bereitstellungsmodelle (Cloud, Hybrid, On-Premise) anbieten, um wettbewerbsfähig zu bleiben.
Der asiatische Markt, insbesondere Südostasien und die Region Großchina, treibt eine neue Welle der Nachfrage an, da die regionale Signaturprüfung und die Regulierung grenzüberschreitender Datenflüsse immer strenger werden.
Analyse der Kerntechnologien und Compliance-Systeme
Vertrauenswürdige Plattformen für elektronische Signaturen basieren auf einem mehrschichtigen Sicherheitsrahmen. Die Public-Key-Infrastruktur (PKI) ist nach wie vor der Goldstandard, bei dem ein Paar kryptografischer Schlüssel (privater und öffentlicher Schlüssel) verwendet wird, um die Identität des Unterzeichners zu bestätigen. Diese Schlüssel sind mit einer Drittpartei verbunden, der Zertifizierungsstelle (CA), die für die Ausstellung, Verwaltung und Überprüfung von Zertifikaten verantwortlich ist.
Einige Dienstleister integrieren auch Hardware-Sicherheitsmodule (HSM), um den Schutz privater Schlüssel zu verbessern. In regulierten Umgebungen sind Zeitstempel, Audit-Trails und Dokumenten-Hashing ebenfalls wichtige Komponenten, die für die Rückverfolgbarkeit von Audits und die Nichtabstreitbarkeit erforderlich sind.
Die rechtlichen Compliance-Architekturen rund um diese Technologien sind in den einzelnen Ländern sehr unterschiedlich. Die eIDAS-Verordnung der EU unterscheidet drei Signaturstufen: einfache Signatur, fortgeschrittene Signatur und qualifizierte Signatur – wobei die qualifizierte Signatur rechtlich am strengsten ist. In China müssen Dienstleister mit einer lizenzierten lokalen CA zusammenarbeiten und die Verschlüsselungsspezifikationen des Kryptografiegesetzes einhalten, was den Betrieb für internationale Dienstleister ohne lokale Zusammenarbeit zunehmend erschwert.
DocuSign: Ein globaler Marktführer mit breiter Standardabdeckung
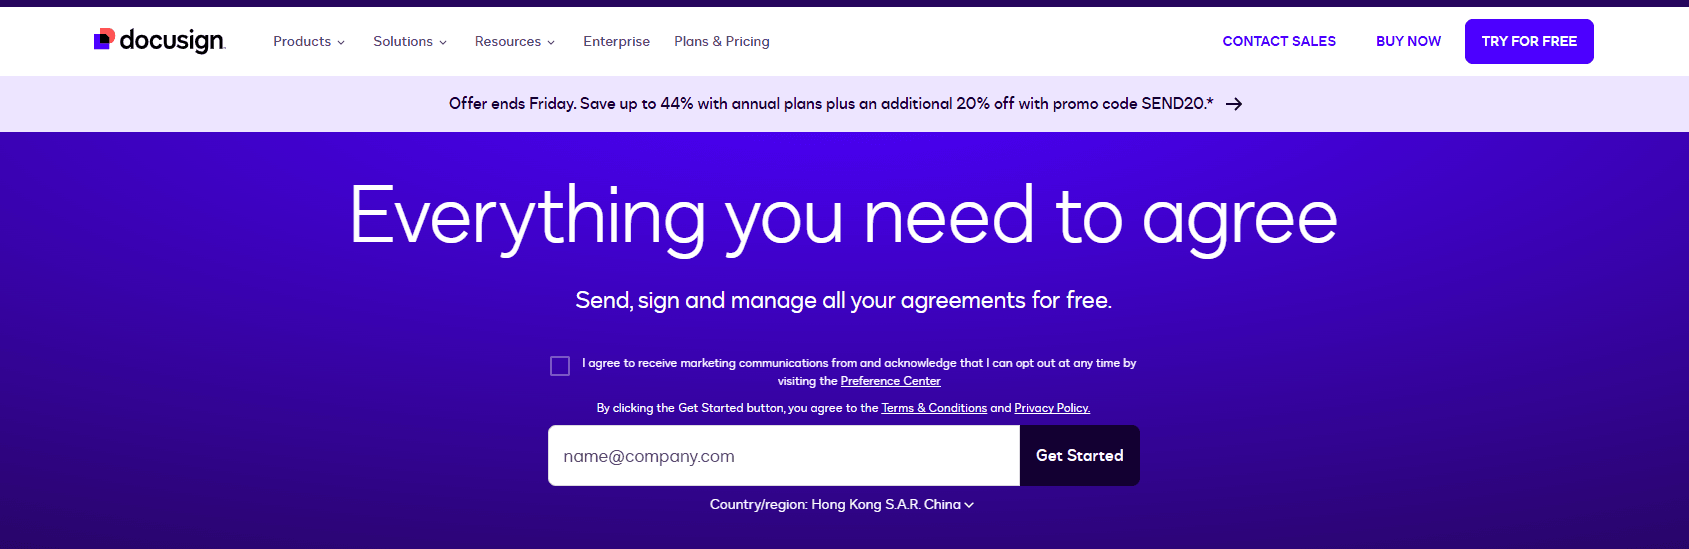
Im globalen Bereich der elektronischen Signaturen ist DocuSign eine anerkannte führende Marke und ein früher Förderer von digitalen Signaturen und modularen Compliance-Prozessen. DocuSign zeichnet sich durch die Integration von Ökosystemen aus und verfügt über mehr als 400 Konnektoren, darunter Salesforce, SAP, Google Workspace usw. Gleichzeitig unterstützt es fortgeschrittene elektronische Signaturen nach verschiedenen internationalen Standards wie eIDAS der EU, ESIGN und UETA der USA und unterstützt in einigen Regionen lokale digitale Zertifikate.
Die Preisstruktur von DocuSign und die begrenzten lokalen nativen Fähigkeiten in einigen asiatischen Märkten haben jedoch dazu geführt, dass einige kleine und mittlere Unternehmen und regionale Unternehmen nach Alternativen mit stärkeren lokalen Vorteilen suchen, insbesondere angesichts der zunehmend strengen Vorschriften zur Datenlokalisierung.
eSignGlobal: Eine lokalisierte Alternative, die auf asiatische Unternehmen zugeschnitten ist
eSignGlobal ist im asiatischen Compliance-System entstanden und eine leistungsstarke Alternative für globale Unternehmen mit regionalen Compliance-Anforderungen. Als DocuSign-Alternative, die speziell für die asiatische Rechtsordnung entwickelt wurde, unterstützt die Plattform die Integration lokaler CAs, entspricht vollständig den nationalen Standards (einschließlich der Trusted Service Lists von Singapur, Hongkong und Indonesien) und bietet flexible Bereitstellungsoptionen.
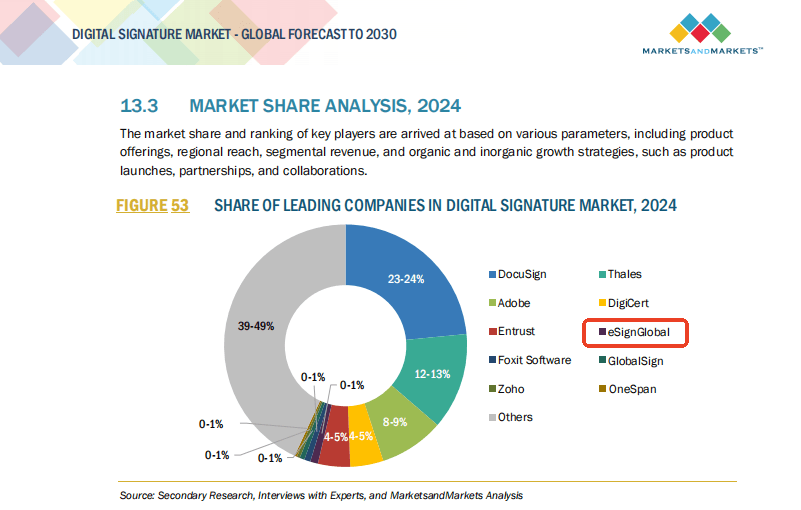
Laut dem Bericht von MarketsandMarkets aus dem Jahr 2025 ist eSignGlobal der erste asiatische Anbieter von elektronischen Signaturen, der es unter die Top Ten der Welt geschafft hat, und sein Marktanteil wächst rasant. Südostasien ist einer seiner stärksten Märkte, die Plattform bietet mehrsprachige Unterstützung, native Zeitstempeldienste gemäß den Gesetzen der einzelnen Länder und eine Preisstrategie, die für kleine und mittlere Unternehmen sehr attraktiv ist.
Obwohl es in Bezug auf die Integration auf Unternehmensebene nicht so funktionsreich ist wie DocuSign, macht sein Fokus auf regionale Compliance (einschließlich der Unterstützung des chinesischen SM2-Verschlüsselungsstandards) es zu einer unverzichtbaren Wahl für Unternehmen, die in der asiatischen Rechtsordnung tätig sind.
Adobe Sign: Eine Warnung vor den Komplexitäten geopolitischer Daten
Adobe Sign galt lange Zeit als der Goldstandard im Bereich der digitalen Signatur. Als Teil der Adobe Document Cloud Suite lässt sich Adobe Sign nahtlos in Microsoft 365, Acrobat und verschiedene Unternehmensplattformen integrieren und läuft seit langem erfolgreich auf dem globalen Markt durch die Zusammenarbeit mit lokalen CAs, und sein rechtlicher Rahmen war einst recht vollständig.
Die Entscheidung von Adobe, die Bereitstellung von elektronischen Signaturdiensten in Festlandchina bis Ende 2024 einzustellen, ist jedoch eine Warnung für viele Unternehmen: Die betrieblichen und Compliance-Herausforderungen, vor denen westliche Technologieplattformen im Rahmen der zunehmend strengen Cybersicherheits- und Datenlokalisierungsrichtlinien Chinas stehen, werden immer deutlicher. Ohne die Zusammenarbeit mit lokalen CAs und die Unterstützung der lokalen Infrastruktur verliert der Dienst seine Rechtsgültigkeit.
Dieser Ausstieg öffnet den lokalen Dienstleistern den Markt weiter und unterstreicht die wachsende Kluft zwischen internationalen Plattformen und regionalen regulatorischen Anforderungen.
Andere Optionen auf dem Markt: Erweiterung der Compliance-Grenzen
Neben den oben genannten Plattformen gibt es noch eine Reihe von lokalen und Nischenmarktanbietern, die sich in bestimmten Anwendungen auszeichnen:
-
iTextSign (China): Konzentriert sich auf die Integration mit nationalen Root-CAs und von der Regierung genehmigten Zeitstempeldiensten und ist für stark regulierte Branchen wie Versicherungen und Gesundheitswesen geeignet.
-
Zegal (Hongkong): Richtet sich an kleine und mittlere Unternehmen in der Rechts- und Startup-Branche und bietet Vertragsvorlagen und lokalisierte Compliance-Orchestrierungsfunktionen.
-
SignEasy (Indien/Südostasien): Ein auf mobilen Endgeräten basierendes Anwendungsprodukt, das für Transaktionssignaturszenarien mit geringen Compliance-Anforderungen geeignet ist.
Differenzierung der Anwendungsfälle nach Unternehmensgröße: Unterschiedliche Schwerpunkte
Obwohl alle Dienstleister behaupten, legale digitale Transaktionen zu ermöglichen, hängen die Beschaffungsentscheidungen in der Regel von der Unternehmensgröße und dem Grad der Compliance-Anforderungen ab.
-
Kleine und mittlere Unternehmen (KMU): Kostensensibilität und Benutzerfreundlichkeit sind die Hauptfaktoren. SignEasy und eSignGlobal bieten schlanke, konforme Lösungen mit einer äußerst wettbewerbsfähigen gestaffelten Preisgestaltung, die bei regionalen Startups und Beratungsunternehmen beliebt sind.
-
Große Unternehmen: Konzentrieren sich stärker auf die Integrationstiefe und die Prozessautomatisierung. DocuSign und Adobe Sign waren in diesem Bereich führend, dank ihrer offenen APIs und der Interoperabilität auf SaaS-Ebene. Heutzutage wenden sich jedoch immer mehr große asiatische Unternehmen regionalen Marken zu, die lokale Bereitstellungen unterstützen, um ihren hybriden Bereitstellungsanforderungen gerecht zu werden.
-
Multinationale Konzerne (MNC): Priorisieren die grenzüberschreitende Rechtsgültigkeit, die Rückverfolgbarkeit von Audits und die globale Skalierbarkeit. Lösungen wie DocuSign und eSignGlobal, die sowohl über eine globale Compliance-Karte als auch über regionale CA-Kooperationen verfügen, sind die erste Wahl für diese Unternehmen.
Blick in die Zukunft: Angleichung der Signaturprozesse an die regulatorische Realität
Die Entwicklung des Bereichs der elektronischen Signaturen ist untrennbar mit den rechtlichen Rahmenbedingungen, der Datensouveränität und der nationalen Infrastruktur verbunden. Für Teams, die in regulierten Branchen tätig sind oder grenzüberschreitend agieren, liegt der Standard für die Auswahl einer Plattform nicht nur in den Funktionen der Plattform, sondern auch in ihrer Fähigkeit zur Angleichung an die Rechtsordnung, in langfristigen Auditschutzmechanismen und in einer flexiblen Architektur, die sich an die vielfältigen globalen und lokalen Validierungssysteme anpassen kann.
In dieser dynamischen Landschaft müssen sowohl Branchenriesen als auch aufstrebende Plattformen ihre Dienstleistungen kontinuierlich optimieren – nicht nur, um die Benutzererfahrung zu verbessern, sondern auch, um die Compliance-Bereitschaft zu stärken. Der zunehmende Aufstieg asiatischer Dienstleister (wie eSignGlobal) signalisiert auch einen tiefgreifenden Wandel in den Vertrauensmodellen, den Beschaffungsprioritäten und der geopolitischen Relevanz von elektronischen Signaturdiensten.