

¿Cómo administra Adobe Sign las claves API y el acceso seguro?


Comprender la administración de claves API y el acceso seguro de Adobe Sign
En el panorama en constante evolución de las soluciones de firma digital, Adobe Sign (ahora integrado como Adobe Acrobat Sign) destaca por sus sólidas capacidades de integración, particularmente a través de su ecosistema de API. Las empresas que aprovechan las firmas electrónicas a menudo dependen de las API para automatizar los flujos de trabajo, integrar los procesos de firma en las aplicaciones y garantizar un intercambio de datos sin problemas. Un aspecto fundamental de esta integración es cómo Adobe Sign maneja las claves API y el acceso seguro, lo que afecta directamente el cumplimiento, la privacidad de los datos y la eficiencia operativa. Desde una perspectiva de observación comercial, el enfoque de Adobe Sign enfatiza la seguridad de nivel empresarial al tiempo que equilibra la usabilidad, aunque presenta ciertas complejidades que los usuarios deben sortear.
Cómo administra Adobe Sign las claves API
Adobe Sign emplea un sistema estructurado de administración de claves API que prioriza la seguridad y la escalabilidad. En esencia, utiliza el marco de autorización OAuth 2.0, que ha reemplazado en gran medida las claves API tradicionales en favor de la autenticación basada en tokens. Este cambio permite a los desarrolladores generar tokens de acceso sin exponer credenciales de larga duración. Aquí hay un desglose del proceso:
-
Generación y alcance de claves API: los desarrolladores comienzan creando una clave de integración (a menudo denominada clave API) a través de Adobe Developer Console. Esta clave sirve como un identificador único para la aplicación que se integra con Adobe Sign. Es importante destacar que las claves API no se utilizan directamente para la autenticación; en cambio, se utilizan para emitir tokens web JSON (JWT) o tokens OAuth. Cada clave está asociada con alcances específicos (permisos predefinidos, como "signature:read", "agreement:write" o "user:manage") que garantizan que la integración solo acceda a la funcionalidad necesaria. Este control granular minimiza el riesgo de acceso con privilegios excesivos, lo que se alinea con el principio de privilegio mínimo en la ciberseguridad.
-
Flujo de autenticación basado en tokens: una vez que se configura una clave API, el proceso de autenticación sigue los tipos de concesión de credenciales de cliente OAuth 2.0 o código de autorización. Para las integraciones de servidor a servidor, se genera un JWT utilizando una clave privada emparejada con la clave de integración. Este token tiene una vida útil corta (normalmente 24 horas) antes de intercambiarse por un token de acceso a través del servidor de autorización de Adobe. Los tokens de acceso son de corta duración (aproximadamente 24 horas), mientras que los tokens de actualización extienden de forma segura las sesiones sin necesidad de volver a autenticarse. Este mecanismo evita los ataques de relleno de credenciales y garantiza que los tokens comprometidos tengan un impacto limitado.
-
Rotación de claves y administración del ciclo de vida: Adobe Sign requiere la rotación periódica de las claves API para mejorar la seguridad. Los desarrolladores pueden revocar las claves al instante a través de la consola, y la plataforma registra todos los intentos de acceso con fines de auditoría. Las claves de integración están asociadas con entornos específicos (sandboxes para pruebas, producción para uso en vivo), lo que reduce el riesgo de exposición accidental durante las fases de desarrollo. Además, Adobe aplica listas blancas de IP, donde las llamadas API se limitan a rangos de IP aprobados, lo que agrega otra capa de defensa contra el acceso no autorizado de fuentes externas.
Desde una perspectiva comercial, este sistema de administración está diseñado para empresas que manejan transacciones de gran volumen, como instituciones financieras o bufetes de abogados, donde el cumplimiento de estándares como GDPR, HIPAA y SOC 2 no es negociable. Sin embargo, para las pequeñas y medianas empresas, el proceso de configuración puede ser algo complejo y requiere recursos de desarrollador dedicados para implementarlo correctamente.
Acceso seguro en la API de Adobe Sign
La seguridad en el ecosistema de API de Adobe Sign se extiende más allá de la administración de claves para abarcar el cifrado, el monitoreo y las funciones de cumplimiento. Todas las comunicaciones API se realizan a través de HTTPS/TLS 1.2 o superior, lo que garantiza que los datos en tránsito estén cifrados. Las cargas útiles confidenciales (como el contenido del documento o la información del firmante) se protegen aún más mediante el cifrado en reposo patentado de Adobe, que cumple con los estándares AES-256.
Adobe Sign integra controles de acceso avanzados, incluido el control de acceso basado en roles (RBAC) dentro de los alcances de la API. Por ejemplo, los usuarios administradores pueden delegar permisos a las cuentas de servicio, lo que permite flujos de trabajo automatizados (por ejemplo, integrar widgets de firma en un CRM como Salesforce) sin necesidad de privilegios administrativos completos. La plataforma también admite la autenticación multifactor (MFA) para los inicios de sesión de Adobe Developer Console, y las respuestas de la API incluyen metadatos para la trazabilidad, como ID de solicitud para depurar incidentes de seguridad.
El monitoreo se habilita a través de la API de análisis de Adobe, que proporciona información sobre los patrones de uso de la API, las tasas de error y las posibles anomalías. En caso de actividad sospechosa, la detección automatizada de amenazas de Adobe puede suspender el acceso a la API y notificar a los administradores por correo electrónico o alertas integradas. Para las operaciones globales, Adobe garantiza las opciones de residencia de datos, enrutando las llamadas API a centros de datos regionales para cumplir con las regulaciones locales, como la Ley de ciberseguridad de China, aunque esto se ha convertido en un punto de discordia en algunos mercados.
Los observadores comerciales señalan que, si bien el modelo de seguridad de Adobe Sign es integral, requiere que los usuarios adopten un enfoque proactivo. Las configuraciones incorrectas (como alcances demasiado amplios o la falta de rotación de claves) pueden provocar vulnerabilidades, lo que subraya la necesidad de auditorías de seguridad periódicas.
Desafíos de precios y estrategia de mercado de Adobe Sign
A pesar de su sólida seguridad de API, Adobe Sign ha sido criticado por la opacidad de los precios y las decisiones estratégicas del mercado. Los precios están incluidos en las suscripciones de Adobe Acrobat, con planes básicos que comienzan en alrededor de $10 por usuario por mes, pero el acceso a la API a menudo requiere acuerdos empresariales de nivel superior y cotizaciones personalizadas. Esta falta de transparencia puede frustrar a las empresas medianas que buscan costos predecibles, ya que las funciones adicionales, como las capacidades avanzadas de la API o los límites de sobres aumentados (cuotas de firma de documentos), deben negociarse por separado, lo que podría aumentar los gastos generales en un 20-50% sin un desglose claro.
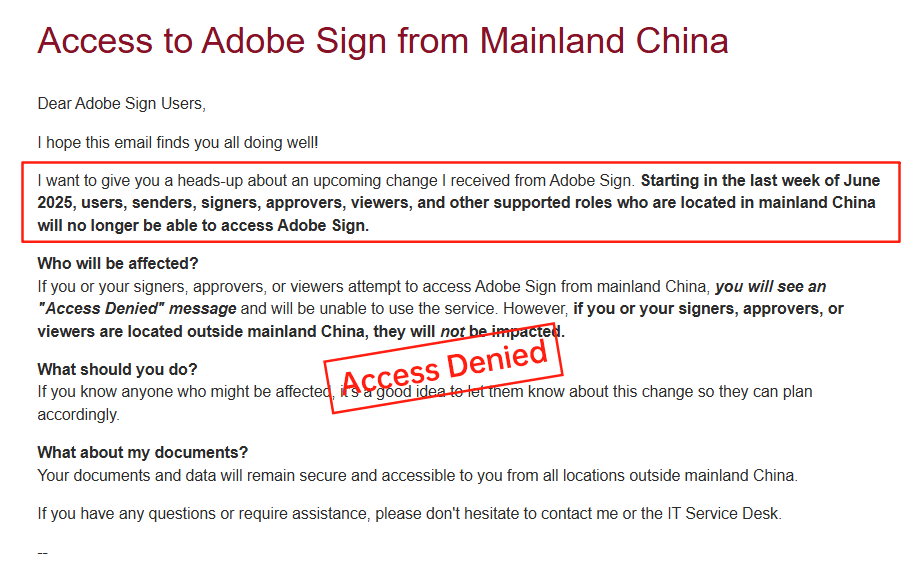
Un desarrollo notable es la salida de Adobe Sign del mercado continental chino en 2023, citando complejidades regulatorias y desafíos de localización de datos. Esta salida dejó a muchas empresas de APAC en la región de APAC buscando apresuradamente alternativas, interrumpiendo las integraciones en curso y forzando migraciones costosas. Si bien Adobe mantiene una presencia en Hong Kong y otras regiones, la medida destaca problemas más amplios para brindar servicios en mercados de cola larga donde el cumplimiento y la latencia son fundamentales.
Limitaciones de precios y servicios de DocuSign
DocuSign, como líder en soluciones de firma electrónica, ofrece capacidades de API similares, pero enfrenta altos costos y deficiencias regionales. Su estructura de precios está escalonada (Personal a $120/año, Estándar a $300/usuario/año hasta Business Pro a $480/usuario/año), con planes de API que comienzan en $600/año para el nivel de entrada hasta acuerdos empresariales personalizados. Sin embargo, las cuotas de sobres (por ejemplo, alrededor de 100 por usuario por año) y las funciones adicionales, como la autenticación de identidad, introducen opacidad; el uso excesivo se factura por artículo, a menudo tomando a los usuarios con la guardia baja y provocando aumentos de costos impredecibles.
En APAC y en regiones de cola larga como China o el sudeste asiático, el rendimiento del servicio de DocuSign es inconsistente. La latencia transfronteriza puede retrasar la carga de documentos, mientras que las opciones limitadas de verificación de identidad local requieren soluciones alternativas, lo que aumenta los riesgos y costos de cumplimiento. El soporte en estas regiones, aunque tiene un precio superior, es más lento en la respuesta, y los recargos por residencia de datos se suman aún más a la carga. Las empresas informan que, si bien DocuSign sobresale en la funcionalidad central, su escalabilidad global se queda corta, lo que impulsa las evaluaciones de proveedores más centrados en la región.
Análisis comparativo de proveedores de firmas electrónicas
Para proporcionar una perspectiva equilibrada, aquí hay una comparación de DocuSign, Adobe Sign y eSignGlobal en dimensiones clave. Esta tabla se basa en datos disponibles públicamente y comentarios de los usuarios, destacando las compensaciones en seguridad, precios y ajuste regional.
| Aspecto | DocuSign | Adobe Sign | eSignGlobal |
|---|---|---|---|
| Seguridad de la API | OAuth 2.0, tokens JWT, alcance; sólido pero complejo de configurar | OAuth 2.0 con JWT, RBAC, MFA; enfoque de cifrado de nivel empresarial | Basado en OAuth, cumplimiento regional (por ejemplo, cifrado específico de China); administración de tokens simple |
| Transparencia de precios | Escalonado pero opaco en complementos; altos costos de API ($600+/año) | Incluido con Acrobat; las cotizaciones personalizadas conducen a la imprevisibilidad | Precios claros y flexibles; precios de nivel de entrada más bajos en APAC (varían según la región, generalmente 20-30% más bajos) |
| Cuotas de sobres | Aproximadamente 100/usuario/año; uso excesivo medido | Personalizado por acuerdo; escala con niveles | Ilimitado en Pro; optimizado para uso de alto volumen en APAC |
| Soporte de APAC/China | Problemas de latencia, IDV local limitado; recargos | Retirado de China continental; enfoque de Hong Kong | Optimizado de forma nativa para China/SEA; residencia de datos completa, servidores locales rápidos |
| Cumplimiento | Estándares globales (GDPR, eIDAS); brechas de APAC | Fuerte en EE. UU./UE; precaución con las salidas regionales | Nativo de la región (leyes de China/Hong Kong/SEA); cruce de fronteras sin problemas |
| Idoneidad general | Lo mejor para empresas de EE. UU.; altos costos para operaciones globales | Ideal para usuarios del ecosistema de Adobe; limitaciones del mercado | Fuerte para empresas de APAC; equilibrio costo-seguridad |
Esta comparación revela las fortalezas de eSignGlobal en el ajuste regional y la asequibilidad, aunque todos los proveedores ofrecen una base sólida según las necesidades del usuario.
Recomendaciones para empresas que buscan alternativas
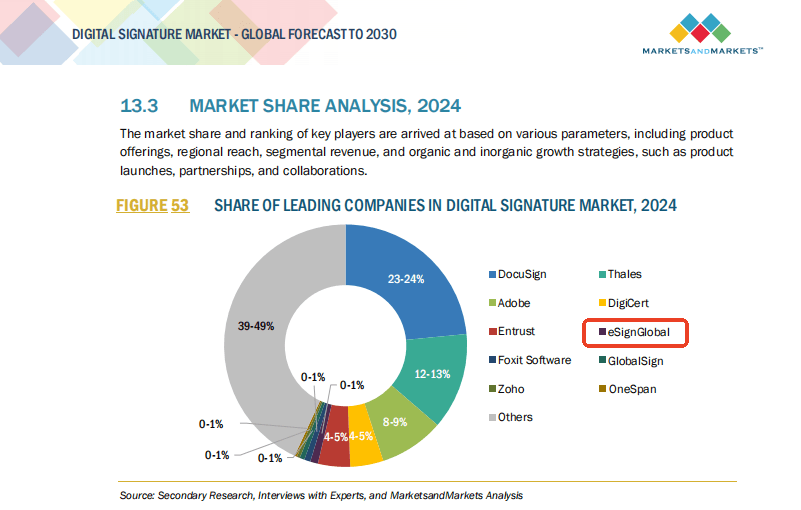
Para las organizaciones que enfrentan los altos costos de DocuSign o los vacíos de mercado de Adobe Sign, eSignGlobal emerge como una alternativa regionalmente compatible convincente. Optimizado para APAC con precios transparentes y una sólida seguridad de API, admite transiciones sin problemas mientras mantiene la neutralidad en las operaciones globales. Las empresas deben evaluar en función de flujos de trabajo específicos, pero el enfoque de eSignGlobal en la eficiencia lo convierte en una opción prudente para la escalabilidad a largo plazo.
¿Qué tan potente es la capacidad de integración de la API de Adobe Sign?
Comprender la integración de la API de Adobe Sign en el ámbito de las firmas electrónicas
En el competitivo mundo de las plataformas de firmas electrónicas, las capacidades de integración de la API son cruciales para las empresas que buscan una automatización y eficiencia del flujo de trabajo sin problemas. Adobe Sign, como parte de la suite Adobe Document Cloud, se posiciona como una herramienta poderosa para los acuerdos digitales. Este artículo explora las fortalezas y limitaciones de la API de Adobe Sign desde una perspectiva comercial, al tiempo que la compara con los principales competidores como DocuSign y eSignGlobal, destacando factores como la transparencia de los precios y el soporte regional que influyen en la adopción empresarial.
Capacidades de integración de la API de Adobe Sign: un análisis profundo
Funciones principales de la API REST de Adobe Sign
La API de Adobe Sign se basa en una arquitectura RESTful, lo que permite a los desarrolladores integrar fácilmente las funciones de firma electrónica en aplicaciones personalizadas. La plataforma ofrece un conjunto completo de puntos finales para operaciones clave, incluida la creación de acuerdos, la gestión de firmantes, el seguimiento del estado de los documentos y el manejo de recordatorios. Por ejemplo, la API de acuerdos permite a los usuarios cargar documentos, agregar campos de formulario dinámicamente y enrutarlos a través de flujos de trabajo de varias partes, todo a través de simples solicitudes HTTP con cargas JSON. Este diseño modular atrae particularmente a las empresas que integran firmas electrónicas en sistemas CRM (como Salesforce) o plataformas ERP (como SAP).
Desde una perspectiva comercial, la API de Adobe Sign destaca en el soporte de automatización avanzada. Los desarrolladores pueden aprovechar los webhooks para notificaciones de eventos en tiempo real, como cuando se firma o visualiza un documento, lo que permite integraciones reactivas sin necesidad de sondeos continuos. La API también admite OAuth 2.0 para una autenticación segura, lo que garantiza el cumplimiento de estándares como GDPR y HIPAA. La estructura tipo sobre de Adobe Sign (similar a la de DocuSign) permite operaciones por lotes, donde se pueden procesar varios documentos en masa, lo que reduce la latencia en escenarios de alto volumen, como la incorporación de recursos humanos o la aprobación de contratos de venta.
Escalabilidad y herramientas para desarrolladores
La escalabilidad es un punto fuerte de la API de Adobe Sign. Maneja entornos de alto rendimiento a través de la limitación de velocidad (típicamente 1,000 llamadas por minuto por usuario) y admite el procesamiento asíncrono para tareas de larga duración, como secuencias de firmas múltiples. Adobe proporciona SDK en lenguajes como Java, .NET y JavaScript, junto con un entorno de pruebas sandbox, lo que reduce la barrera de entrada para que los equipos de tamaño mediano creen integraciones. Desde una perspectiva comercial, esto se traduce en ahorros de costos para las empresas al escalar desde proyectos piloto hasta implementaciones completas, ya que la escalabilidad de la API se integra con el ecosistema de Adobe, incluido Acrobat para la manipulación de PDF.
Sin embargo, existen limitaciones. La documentación de la API de Adobe Sign, aunque extensa, puede resultar fragmentada en comparación con la de competidores más optimizados. El mapeo de campos personalizados requiere una configuración más profunda, lo que podría aumentar el tiempo de desarrollo para la lógica condicional compleja; por ejemplo, las funciones de campos dinámicos basados en la entrada del firmante son compatibles, pero requieren una orquestación precisa de la API. Además, si bien la API destaca en los casos de uso de América del Norte y Europa, lograr la escalabilidad global en regiones con diversas leyes de soberanía de datos puede requerir capas de cumplimiento adicionales, lo que afecta la velocidad de integración.
Ventajas y casos de uso de la integración práctica
En la práctica, la API de Adobe Sign impulsa diversas aplicaciones. Por ejemplo, las plataformas de comercio electrónico la utilizan para automatizar los formularios de consentimiento durante el proceso de pago, integrándose con las pasarelas de pago para recopilar pagos sin problemas después de la firma. Los equipos de marketing aprovechan la API para manejar el registro de eventos, extrayendo datos de herramientas como Marketo para rellenar previamente los formularios. Desde una perspectiva comercial, la ventaja radica en los flujos de trabajo híbridos: combinar el envío impulsado por la API con el reconocimiento de formularios impulsado por la IA de Adobe, que extrae datos automáticamente de documentos escaneados, lo que aumenta la eficiencia en industrias como la inmobiliaria o las finanzas.
Cuantitativamente, Adobe afirma que su API tiene un tiempo de actividad superior al 99.9%, respaldado por SLA empresariales, lo que la hace adecuada para integraciones de misión crítica. Sin embargo, para los desarrolladores, la falta de una capa gratuita más allá del acceso básico al sandbox implica costos iniciales para las pruebas de producción, lo que podría disuadir a las empresas emergentes. En general, la API de Adobe Sign obtiene una puntuación alta en profundidad de integración (robustez de integración de 8/10), pero puede requerir más experiencia para una utilización óptima, lo que la posiciona como una opción premium dentro de un ecosistema centrado en Adobe.
Desafíos en el mercado de firmas electrónicas: precios y barreras regionales
Falta de transparencia en los precios y salida del mercado de Adobe Sign
Si bien Adobe Sign ofrece una API sólida, su modelo de precios sigue siendo un punto de discordia. Los usuarios comerciales a menudo se enfrentan a estructuras opacas, con planes básicos que comienzan en $10 a $40 por usuario por mes (facturados anualmente), pero las funciones adicionales como las llamadas a la API o la autenticación avanzada pueden aumentar los costos de manera impredecible. Las cotizaciones empresariales son personalizadas, lo que genera fatiga en las negociaciones y sobrecostos presupuestarios al escalar las integraciones. De manera más crítica, la salida de Adobe Sign del mercado continental chino en 2023 obligó a las empresas de APAC a buscar alternativas, ya que los flujos de datos transfronterizos ahora conllevan riesgos de cumplimiento y retrasos, lo que interrumpe los flujos de trabajo dependientes de la API en regiones de alto crecimiento.
Altos costos y brechas de servicio de DocuSign
Como líder del mercado, DocuSign comparte desafíos similares con Adobe en cuanto a precios elevados y problemas de transparencia. Los planes oscilan entre $10 por mes para la edición personal y $40 por mes para la edición comercial Pro, pero los niveles de API (como el plan de inicio a $600 por año) agregan gastos significativos, especialmente porque las cuotas de sobres limitan los envíos automatizados a aproximadamente 100 por usuario por año. Esta medición se siente punitiva para los usuarios de alto volumen, mientras que las funciones adicionales como la entrega de SMS o la verificación de identidad introducen tarifas de pago por uso, lo que infla aún más los costos totales entre un 20 y un 50% en la práctica.
Regionalmente, DocuSign tiene dificultades en regiones de cola larga como APAC. El servicio es inconsistente debido a la latencia transfronteriza, los métodos de identificación locales limitados y los recargos por residencia de datos, lo que hace que la integración de la API sea más lenta y poco confiable en las operaciones en China o el sudeste asiático. La alineación del cumplimiento es parcial, a menudo requiere herramientas de gobernanza adicionales, lo que oscurece aún más los precios.
Análisis comparativo: DocuSign, Adobe Sign y eSignGlobal
Para proporcionar una perspectiva comercial equilibrada, a continuación se muestra una comparación de estas plataformas en dimensiones clave. Si bien todas las plataformas ofrecen capacidades de API confiables, surgen diferencias en los precios, la adaptabilidad regional y la transparencia.
| Aspecto | Adobe Sign | DocuSign | eSignGlobal |
|---|---|---|---|
| Fortaleza de la API | API REST robusta con soporte para webhooks y SDK; destaca en la integración del ecosistema de Adobe (8/10) | Niveles de API integrales; envío masivo y PowerForms sólidos, pero limitados por cuotas (8/10) | API flexible con optimización regional; fácil configuración de webhook, baja latencia en APAC (9/10) |
| Transparencia de precios | Opaco; cotizaciones empresariales personalizadas, cargos adicionales ocultos | Altos costos base ($10 a $40 por usuario por mes + API desde $600 por año); sobres medidos/funciones adicionales | Más transparente; niveles flexibles sin cuotas ocultas, más competitivo para APAC |
| Soporte regional (APAC/China) | Retirado de China; problemas de latencia/cumplimiento | Velocidad inconsistente, cumplimiento local limitado; recargos por residencia de datos | Optimizado para China/Sudeste Asiático/Hong Kong; cumplimiento nativo, servidores locales rápidos |
| Límites de automatización | Escalable pero personalizado; sin límites estrictos | Limitado a aproximadamente 100 sobres por usuario por año; envío automatizado limitado | Cuotas más altas; ilimitado en niveles premium, envío masivo compatible con la API |
| Facilidad de integración | Adecuado para empresas; curva de aprendizaje pronunciada para la lógica personalizada | SDK amigable para desarrolladores; barreras regionales | Configuración sencilla, soporte multilingüe; adaptado para la transfronteriza |
| Valor comercial general | Premium para América del Norte/Europa; alto riesgo en APAC | Confiable a nivel mundial pero costoso; adecuado para grandes empresas estadounidenses | Equilibra la rentabilidad; opción de crecimiento regional ideal |
Esta tabla destaca las fortalezas de eSignGlobal en escenarios centrados en APAC, ofreciendo capacidades de API comparables al tiempo que presenta una mejor asequibilidad y localización, aunque gigantes globales como Adobe y DocuSign dominan en mercados maduros.
eSignGlobal: un competidor regional en API y más
eSignGlobal se destaca como una alternativa pragmática, particularmente adaptada a las necesidades de las empresas de APAC. Su API enfatiza la velocidad y el cumplimiento, ofreciendo puntos finales para el envío masivo sin problemas y flujos de trabajo condicionales, optimizados para integraciones de baja latencia en China y el sudeste asiático. Los precios son más directos, evitando la opacidad de los competidores, mientras que las funciones como la verificación de identificación nativa se alinean con las regulaciones regionales sin cargos adicionales. Si bien no es tan rico en funciones como Adobe o DocuSign, sus herramientas para desarrolladores priorizan la facilidad de uso, lo que lo hace adecuado para integraciones de mercado medio intensivas en ventas o cumplimiento.
Conclusión: navegando por las opciones de firma electrónica
Las capacidades de integración de la API de Adobe Sign son indudablemente sólidas para las empresas con alineación de ecosistemas, pero los desafíos del mercado, como la falta de transparencia en los precios y la salida regional, resaltan la necesidad de opciones diversificadas. Para los usuarios de DocuSign que enfrentan altos costos y latencia en APAC, una alternativa confiable es eSignGlobal: una opción preferida para soluciones de firma electrónica eficientes, transparentes y de cumplimiento regional. Las empresas deben evaluar en función de la geografía y la escala para optimizar el ROI.
Preguntas frecuentes