

REST-API-Dokumentation für digitale Signaturen


Das Verständnis von REST-APIs für digitale Signaturen
In der sich ständig weiterentwickelnden Landschaft der digitalen Transformation verlassen sich Unternehmen zunehmend auf elektronische Signaturen, um Arbeitsabläufe zu rationalisieren, die Compliance sicherzustellen und den Papieraufwand zu reduzieren. Das Herzstück vieler E-Signatur-Lösungen ist eine REST-API, eine leistungsstarke Schnittstelle, die die nahtlose Integration von Funktionen für digitale Signaturen in benutzerdefinierte Anwendungen ermöglicht. Aus geschäftlicher Sicht ist die Einführung einer REST-API für digitale Signaturen mehr als nur eine technische Entscheidung – es ist ein strategischer Schritt, der die betriebliche Effizienz steigern, Kosten senken und neue Einnahmequellen für SaaS-Anbieter und Unternehmen erschließen kann. Dieser Artikel befasst sich mit den Grundlagen der REST-API-Dokumentation für digitale Signaturen und beleuchtet Best Practices, wichtige Überlegungen und wie führende Plattformen diese APIs implementieren, um unterschiedliche Geschäftsanforderungen zu erfüllen.
REST (Representational State Transfer, Repräsentativer Zustandsübergang) ist ein Architekturstil für die Entwicklung von Netzwerkanwendungen, der die zustandslose Client-Server-Kommunikation über das HTTP-Protokoll betont. Bei der Anwendung auf digitale Signaturen ermöglicht eine REST-API Entwicklern, Signaturanfragen programmgesteuert zu erstellen, zu senden, zu signieren und zu verwalten, ohne auf eine Benutzeroberfläche angewiesen zu sein. Dies ist besonders wertvoll in Szenarien mit hohem Volumen, wie z. B. Vertragsautomatisierung, HR-Onboarding oder Finanzgenehmigungen, bei denen manuelle Prozesse das Wachstum behindern könnten.
Schlüsselkomponenten der REST-API-Dokumentation für digitale Signaturen
Eine effektive REST-API-Dokumentation ist entscheidend für die erfolgreiche Einführung und Integration durch Entwickler. Sie sollte klar, umfassend und beispielorientiert sein, um die Implementierungsreibung zu minimieren. Hier ist eine Aufschlüsselung der wesentlichen Elemente:
1. Authentifizierung und Sicherheit
Digitale Signaturen erfordern robuste Sicherheitsmaßnahmen, um Vorschriften wie den US ESIGN Act oder die EU eIDAS-Verordnung zu erfüllen. Die Dokumentation beginnt typischerweise mit Authentifizierungsmethoden wie OAuth 2.0 oder API-Schlüsseln. Endpunkte erfordern beispielsweise ein Bearer-Token, um unbefugten Zugriff zu verhindern. Zu den Best Practices gehören die Durchsetzung von HTTPS, Ratenbegrenzung und Audit-Protokolle für jeden API-Aufruf. Aus geschäftlicher Sicht reduziert eine starke Authentifizierung das Haftungsrisiko und schafft Vertrauen, insbesondere in regulierten Branchen wie dem Finanz- oder Gesundheitswesen.
2. Kernendpunkte und -operationen
Eine gut dokumentierte REST-API für digitale Signaturen ist auf Standard-HTTP-Methoden ausgerichtet: GET, POST, PUT, DELETE. Zu den gängigen Endpunkten gehören:
-
POST /envelopes: Initiiert eine neue Signaturanfrage durch Hochladen von Dokumenten und Definieren von Unterzeichnern. Die Nutzlast verwendet typischerweise JSON und enthält Felder wie
documentBase64für den Dokumentinhalt und einrecipients-Array für Unterzeichnerdetails. -
GET /envelopes/{envelopeId}: Ruft Statusaktualisierungen ab, z. B. "sent" (gesendet), "signed" (signiert) oder "voided" (ungültig). Dies ermöglicht die Echtzeitüberwachung in integrierten Systemen.
-
PUT /envelopes/{envelopeId}/recipients/{recipientId}/sign: Simuliert oder löst eine Signaturoperation aus, oft mit eingebetteter Signatur für ein In-App-Erlebnis.
-
POST /envelopes/{envelopeId}/bulkSend: Verarbeitet Massenvorgänge, bei denen dasselbe Dokument an mehrere Empfänger gesendet wird, ideal für die Skalierung.
Die Dokumentation sollte Anfrage-/Antwortschemata im OpenAPI-Format (Swagger) sowie Code-Snippet-Beispiele in cURL-Befehlen oder Sprachen wie Python oder JavaScript enthalten. Aus geschäftlicher Sicht treiben diese Endpunkte die Effizienz voran; beispielsweise kann der Massenversand Tausende von Verträgen pro Tag verarbeiten und den Verwaltungsaufwand um bis zu 80 % reduzieren.
3. Fehlerbehandlung und Paginierung
Keine API ist vollständig, ohne Fehler zu behandeln. Antworten verwenden Standard-HTTP-Statuscodes (z. B. 200 OK, 401 Unauthorized, 429 Rate Limit Exceeded) zusammen mit Fehlertexten, die Probleme wie ungültige Signaturen oder Quotenüberschreitungen detailliert beschreiben. Für große Datensätze, wie z. B. den Umschlagverlauf, sorgt die Paginierung über Abfrageparameter (z. B. ?page=1&limit=50) für Skalierbarkeit.
4. Webhooks und ereignisgesteuerte Funktionen
Erweiterte APIs integrieren Webhooks für asynchrone Benachrichtigungen. Beispielsweise registriert ein POST /webhooks-Endpunkt einen Rückruf für Ereignisse wie "envelope-signed". Dies entkoppelt Systeme und ermöglicht es Unternehmen, nachgelagerte Aktionen auszulösen, z. B. die Aktualisierung von CRM-Einträgen. Aus geschäftlicher Sicht ermöglichen Webhooks Echtzeitanalysen und Automatisierung und fördern so datengestützte Entscheidungen.
5. Compliance und regionale Überlegungen
REST-APIs müssen mit den lokalen Gesetzen übereinstimmen. In den USA erfordern digitale Signaturen gemäß dem ESIGN Act und UETA die Absicht zur Signatur, die Zustimmung und die Aufbewahrung von Aufzeichnungen – die API setzt diese Anforderungen typischerweise durch Audit-Trails durch. Die europäische eIDAS-Verordnung erfordert qualifizierte elektronische Signaturen (QES) für hohe Sicherheitsanforderungen, wobei die API zertifikatsbasierte Signaturen unterstützt. In der Region Asien-Pazifik erhöht die Fragmentierung die Komplexität: Länder wie Singapur setzen das Gesetz über elektronische Transaktionen durch und integrieren Singpass, während Hongkongs iAM Smart eine API-Anbindung auf Ökosystemebene an staatliche Identitäten erfordert. Die Dokumentation sollte diese kennzeichnen und regionalspezifische Nutzlasten für biometrische Überprüfung oder SMS-Zustellung enthalten.
Aus geschäftlicher Sicht bestimmt die Flexibilität der API die Markttauglichkeit. In fragmentierten Märkten wie dem asiatisch-pazifischen Raum sehen sich Unternehmen mit höheren Integrationskosten konfrontiert, da die Standards der "Ökosystemintegration" eine tiefe Hardware-/API-Bindung an staatliche digitale IDs erfordern – im Gegensatz zu westlichen ESIGN/eIDAS-Modellen, die sich stärker auf E-Mail- oder selbstdeklarierte Framework-basierte Ansätze verlassen.
Vergleichen Sie eSignature-Plattformen mit DocuSign oder Adobe Sign?
eSignGlobal bietet flexiblere und kostengünstigere eSignature-Lösungen mit globaler Compliance, transparenter Preisgestaltung und schnellerem Onboarding.
👉 Starten Sie eine kostenlose Testversion
Führende Plattformen und ihre REST-APIs
Mehrere Anbieter bieten REST-APIs für digitale Signaturen an, wobei jeder seine eigenen Stärken in Bezug auf Dokumentationsqualität, Funktionen und Preisgestaltung hat. Wir werden DocuSign, Adobe Sign, eSignGlobal und HelloSign (jetzt Dropbox Sign) aus einer neutralen Geschäftsperspektive betrachten und uns dabei auf die API-Verfügbarkeit und den Geschäftswert konzentrieren.
DocuSign eSignature REST-API
DocuSign, als Marktführer, bietet eine umfassende REST-API v2.1 über sein Entwicklerzentrum. Die Dokumentation ist ausführlich und umfasst eine interaktive Swagger-UI, Codebeispiele und eine Test-Sandbox-Umgebung. Zu den wichtigsten Funktionen gehören Umschlagverwaltung, Massenversand und Webhooks, die OAuth für sicheren Zugriff unterstützen. Für fortgeschrittene Benutzer lässt sich die API in DocuSigns Identity and Access Management (IAM) und Contract Lifecycle Management (CLM)-Tools integrieren und ermöglicht so eine End-to-End-Vertragsautomatisierung. Die Preise beginnen bei 600 US-Dollar pro Jahr (40 Umschläge pro Monat) für den Starter-API-Plan und reichen bis hin zu benutzerdefinierten Enterprise-Tarifen. Unternehmen schätzen die Zuverlässigkeit für globale Operationen, obwohl Add-ons wie die Identitätsprüfung zu verbrauchsabhängigen Gebühren führen.
Adobe Sign REST-API
Adobe Sign (Teil der Adobe Document Cloud) bietet eine robuste REST-API 6, die über das Entwicklerportal von Adobe dokumentiert ist und Postman-Sammlungen und API-Referenzen enthält. Es zeichnet sich durch die Einbettung von Signaturen in Workflows aus, mit Endpunkten für Vereinbarungen, Bibliotheken und Rückrufe. Die Authentifizierung erfolgt über JWT oder OAuth und unterstützt Mega-Signaturen für Massenvorgänge. Die Integration mit dem Adobe-Ökosystem, wie z. B. Acrobat, bietet einen Mehrwert für PDF-intensive Unternehmen. Der API-Zugriff ist in Abonnementplänen gebündelt, die bei etwa 10 US-Dollar pro Benutzer und Monat beginnen, aber eine API-Nutzung mit hohem Volumen kann eine Enterprise-Lizenz erfordern. Aus geschäftlicher Sicht ist es bei Kreativbranchen beliebt, die eine nahtlose Kombination aus Dokumentenbearbeitung und Signatur benötigen.
eSignGlobal REST-API
eSignGlobal positioniert sich als eine auf den asiatisch-pazifischen Raum ausgerichtete Alternative, deren REST-API im Professional-Plan enthalten ist (wenden Sie sich an den Vertrieb, um die Preise zu erfahren). Die Dokumentation betont die einfache Integration und deckt Endpunkte für den Dokumentenversand, Massenvorgänge und KI-gestützte Funktionen (wie z. B. Risikobewertung) ab. Es unterstützt die globale Compliance in über 100 wichtigen Ländern und zeichnet sich in fragmentierten, stark regulierten Umgebungen im asiatisch-pazifischen Raum aus – Standards, die "Ökosystemintegration" sind und eine tiefe API-/Hardware-Bindung an staatliche digitale IDs erfordern (z. B. über die E-Mail-Verifizierung hinaus). Dies steht im Gegensatz zu Framework-basierten Modellen im Westen wie ESIGN/eIDAS. Der Essential-Plan für 299 US-Dollar pro Jahr (entspricht 16,6 US-Dollar pro Monat) ermöglicht 100 Dokumente, unbegrenzte Benutzer, Zugriffscode-Verifizierung und nahtlose Verbindungen zu Hongkongs iAM Smart und Singapurs Singpass und bietet so einen geringeren Kostenwert für die regionale Compliance als die Konkurrenz.
Suchen Sie eine intelligentere Alternative zu DocuSign?
eSignGlobal bietet flexiblere und kostengünstigere eSignature-Lösungen mit globaler Compliance, transparenter Preisgestaltung und schnellerem Onboarding.
👉 Starten Sie eine kostenlose Testversion
HelloSign (Dropbox Sign) REST-API
HelloSign (umbenannt in Dropbox Sign) bietet eine übersichtliche REST-API v3 mit klarer Dokumentation auf GitHub und einem API-Dashboard. Es konzentriert sich auf Einfachheit und verfügt über Endpunkte für Vorlagen, Signaturen und Teammanagement. OAuth- und API-Token verarbeiten die Authentifizierung und werden für die schnelle Einrichtung für KMUs gelobt. Die Preise beginnen bei 15 US-Dollar pro Monat für den grundlegenden API-Zugriff, wobei höhere Tarife unbegrenzte Umschläge bieten. Die Integration mit Dropbox-Speicher spricht dateiorientierte Unternehmen an, obwohl es einige Enterprise-Funktionen vermissen lässt.
Vergleichende Übersicht über eSignature-Plattformen
Um die Entscheidungsfindung zu unterstützen, finden Sie hier einen neutralen Vergleich der wichtigsten Aspekte:
| Funktion/Plattform | DocuSign | Adobe Sign | eSignGlobal | HelloSign (Dropbox Sign) |
|---|---|---|---|---|
| API-Dokumentationsqualität | Ausgezeichnet (Swagger, SDKs) | Robust (Postman, Referenzen) | Gut (Entwicklerportal, Beispiele) | Zuverlässig (GitHub, Dashboard) |
| Kern-API-Funktionen | Umschläge, Massenversand, Webhooks, IAM/CLM-Integration | Vereinbarungen, Mega-Signaturen, PDF-Tools | Massenversand, KI-Risikobewertung, regionale ID-Anbindung | Vorlagen, Signaturen, Speicherintegration |
| Compliance-Fokus | Global (ESIGN, eIDAS) + Add-ons | Stark in den USA/EU, PDF-Standards | 100+ Länder, APAC-Ökosystemintegration (iAM Smart, Singpass) | USA-zentriert, grundlegend global |
| Preisgestaltung (Einstiegs-API) | 600 US-Dollar pro Jahr (40 Umschläge pro Monat) | Etwa 10 US-Dollar pro Benutzer und Monat gebündelt | 299 US-Dollar pro Jahr (100 Dokumente, unbegrenzte Benutzer) | 15 US-Dollar pro Monat (unbegrenzte Umschläge) |
| Am besten geeignet für | Automatisierung auf Unternehmensebene | Kreative/Dokumenten-Workflows | APAC-Compliance und Kosteneffizienz | KMU-Einfachheit und -Speicher |
| Einschränkungen | Verbrauchsabhängige Add-ons erhöhen die Kosten | Hohes Volumen erfordert Enterprise-Lizenz | Pro-Details erfordern Kontaktaufnahme mit dem Vertrieb | Weniger erweiterte Enterprise-Tools |
Diese Tabelle verdeutlicht, wie jede Plattform API-Tiefe und Geschäftsanforderungen in Einklang bringt – DocuSigns Robustheit, Adobes Integration, eSignGlobals regionale Stärken und HelloSigns Zugänglichkeit.
Geschäftliche Auswirkungen und abschließende Gedanken
Die Einführung einer REST-API für digitale Signaturen kann den Betrieb verändern, aber der Erfolg hängt von der Auswahl einer Plattform ab, die zu Ihrer Größe, Region und Ihren Compliance-Anforderungen passt. In einem wettbewerbsintensiven Markt erzielen APIs, die eine transparente Dokumentation und eine flexible Preisgestaltung bieten, den höchsten ROI.
Für Benutzer, die nach DocuSign-Alternativen suchen, zeichnet sich eSignGlobal als eine zuverlässige regionale Compliance-Option für strenge Ökosysteme im asiatisch-pazifischen Raum aus.
Vergleich von REST API und SOAP API bei elektronischen Signaturen
Einführung in die API-Auswahl im E-Signatur-Ökosystem
Im sich schnell entwickelnden Bereich der digitalen Signaturen verlassen sich Unternehmen zunehmend auf APIs, um E-Signatur-Funktionen in ihre Arbeitsabläufe zu integrieren. Die Wahl zwischen REST- und SOAP-APIs kann die Integrationseffizienz, Skalierbarkeit und Compliance erheblich beeinflussen. Dieser Artikel untersucht die Anwendungen dieser Protokolle in E-Signatur-Plattformen und bietet eine ausgewogene Perspektive aus geschäftlicher Sicht.
REST-API vs. SOAP-API in der E-Signatur-Integration
Bei der Integration von E-Signatur-Lösungen in Unternehmenssysteme ist die Wahl zwischen REST- (Representational State Transfer) und SOAP- (Simple Object Access Protocol) APIs von entscheidender Bedeutung. Beide ermöglichen es Entwicklern, Dokumentsignaturen zu automatisieren, Umschläge zu verwalten und die Benutzerauthentifizierung zu handhaben, aber sie unterscheiden sich in Architektur, Leistung und Eignung für moderne E-Signatur-Anwendungsfälle. Aus geschäftlicher Sicht beeinflusst diese Entscheidung die Entwicklungskosten, die Systeminteroperabilität und die langfristige Wartung.
REST-APIs im E-Signatur-Kontext verstehen
REST-APIs haben sich aufgrund ihrer Einfachheit und Kompatibilität mit dem HTTP-Protokoll zum De-facto-Standard für Webdienste entwickelt. In E-Signatur-Plattformen verwenden REST-APIs typischerweise JSON für den Datenaustausch, was sie leichtgewichtig und einfach in Web- und mobile Anwendungen zu integrieren macht. Das Senden eines Dokuments an einen Signatur-Endpunkt kann beispielsweise eine einfache POST-Anfrage an /envelopes beinhalten, wobei die Nutzlast Dokumentdetails, Unterzeichnerinformationen und benutzerdefinierte Felder enthält.
Zu den Hauptvorteilen für E-Signaturen gehören:
- Zustandslosigkeit: Jede Anfrage ist unabhängig, was sich gut für Szenarien mit hohem Volumen eignet, wie z. B. das Versenden von Massenverträgen in Vertriebspipelines.
- Skalierbarkeit: REST unterstützt die horizontale Skalierung mithilfe von Standard-HTTP-Methoden (GET, POST, PUT, DELETE), was für globale Unternehmen, die grenzüberschreitende Signaturen verarbeiten, unerlässlich ist.
- Entwicklerfreundlich: Tools wie Swagger oder Postman vereinfachen das Testen und verkürzen die Integrationszeit für Teams, die CRM- oder HR-Systeme erstellen.
Ohne Standards wie OpenAPI zur Steuerung kann die Flexibilität von REST jedoch zu Inkonsistenzen führen, was Compliance-Audits in regulierten Branchen wie dem Finanz- oder Gesundheitswesen erschwert.
SOAP-APIs im E-Signatur-Kontext verstehen
SOAP hingegen ist eine protokollbasierte API, die auf XML-Nachrichtenübertragung basiert und häufig WSDL (Web Services Description Language) verwendet, um Schnittstellen zu definieren. In E-Signatur-Anwendungen zeichnet sich SOAP in Umgebungen aus, die eine robuste Sicherheit und Transaktionsintegrität erfordern, wie z. B. in Dokumentenworkflows auf Unternehmensebene. Eine typische Operation könnte einen strukturierten XML-Umschlag beinhalten, um eine Signatursitzung zu initiieren, einschließlich WS-Security-Headern für Verschlüsselung und digitale Signaturen.
Zu den Vorteilen von SOAP gehören:
- Integrierte Standards: Funktionen wie WS-Security gewährleisten End-to-End-Verschlüsselung und Unabstreitbarkeit, was für rechtsverbindliche elektronische Signaturen im Rahmen von Rahmenwerken wie eIDAS oder dem ESIGN Act unerlässlich ist.
- Zuverlässigkeit: ACID-kompatible Transaktionsunterstützung für komplexe, mehrstufige Prozesse wie die sequentielle Genehmigung im Vertragsmanagement.
- Unternehmenskompatibilität: Es lässt sich nahtlos in Legacy-Systeme integrieren, wie z. B. Mainframes in Banken, wo E-Signatur-APIs mit bestehender SOAP-basierter Infrastruktur interagieren müssen.
Zu den Nachteilen gehören der höhere Overhead der XML-Analyse, der die Geschwindigkeit von Echtzeit-Signaturbenachrichtigungen im Vergleich zu REST verlangsamen kann.
Hauptunterschiede zwischen REST und SOAP in E-Signaturen
Die Kernunterschiede lassen sich auf Architektur, Datenformate und Fehlerbehandlung reduzieren:
- Architektur: REST ist ressourcenorientiert und nutzt HTTP-Verben, wobei E-Signatur-Elemente (z. B. Umschläge, Unterzeichner) als Ressourcen behandelt werden, die über URIs adressiert werden können. SOAP ist nachrichtenorientiert und konzentriert sich auf die Ausführung von Aktionen über XML-Operationen, was sich gut für prozedurale Workflows wie die Generierung von Audit Trails eignet.
- Datenformate und Leistung: REST verwendet kompaktes JSON oder XML und ermöglicht schnellere API-Aufrufe für E-Signatur-Volumina mit hohem Durchsatz (z. B. 100+ Dokumente pro Tag). Das ausführliche XML von SOAP erhöht die Bandbreitennutzung, was die Kosten in API-Metering-Plänen erhöhen kann.
- Sicherheit und Standards: SOAP bietet native WS-* Standards für erweiterte Sicherheit, einschließlich föderierter Authentifizierung für E-Signatur-Plattformen mit mehreren Mandanten. REST stützt sich auf HTTPS und OAuth, erfordert aber möglicherweise benutzerdefinierte Implementierungen, um eine gleichwertige Robustheit zu erreichen.
- Fehlerbehandlung: SOAP bietet detaillierte Fehlermeldungen in XML, was das Debuggen in Compliance-lastigen E-Signatur-Szenarien erleichtert. REST verwendet HTTP-Statuscodes (z. B. 400 für ungültige Unterzeichnerdaten), was einfacher, aber weniger detailliert ist.
In der Praxis dominiert REST für E-Signatur-Integrationen moderne Plattformen, da es mit Microservices und Cloud-nativer Architektur übereinstimmt, während SOAP in regulierten Sektoren, die eine strikte Protokollkonformität erfordern, weiterhin relevant ist.
Vor- und Nachteile im E-Signatur-Bereich
Aus geschäftlicher Sicht senken REST-APIs die Eintrittsbarrieren für Startups, um E-Signaturen in SaaS-Produkte zu integrieren, was zu einer schnelleren Markteinführung und geringeren Entwicklerkosten führt. Zu den Vorteilen gehören die Kosteneffizienz von Umschlagkontingenten (z. B. die Verarbeitung von 100 Sendungen pro Monat ohne Leistungseinbußen) und die einfachere Unterstützung mobiler Anwendungen für Signaturen unterwegs. Der Nachteil? Potenzielle Sicherheitslücken, wenn sie nicht ordnungsgemäß gesichert sind, was zu Datenlecks in sensiblen Dokumentenprozessen führen kann.
Umgekehrt glänzt SOAP bei Unternehmenstransaktionen, bei denen Compliance Vorrang vor Geschwindigkeit hat. Zu den Vorteilen gehören die überlegene Transaktionszuverlässigkeit und die nahtlose Legacy-Integration für elektronische Massensignaturen, was die höheren Vorabkosten für Fortune-500-Unternehmen rechtfertigt. Die Nachteile – eine steilere Lernkurve und eine langsamere Leistung – können jedoch die Betriebskosten in API-Nutzungsbasierten Preismodellen erhöhen.
Unternehmen, die diese für E-Signaturen evaluieren, sollten Faktoren wie Team-Expertise, Systemökologie und regulatorische Anforderungen berücksichtigen. Beispielsweise könnte ein mittelständisches Unternehmen, das das HR-Onboarding automatisiert, die Agilität von REST bevorzugen, während eine Bank, die Kreditverträge bearbeitet, die verstärkte Sicherheit von SOAP wählen könnte.
Auswahl der richtigen API für Ihre E-Signatur-Anforderungen
Letztendlich ist REST für die meisten modernen E-Signatur-Integrationen aufgrund seiner Allgegenwärtigkeit und Effizienz die bevorzugte Wahl und treibt laut Branchenberichten über 80 % der neuen API-Entwicklungen an. Es eignet sich gut für skalierbare, benutzerzentrierte Anwendungen wie Kundenportale. SOAP bleibt in unternehmenskritischen, standardgesteuerten Umgebungen relevant und gewährleistet revisionssichere Prozesse.
Ein hybrider Ansatz, bei dem eine Plattform beide gleichzeitig bereitstellt (z. B. REST für Kernoperationen, SOAP für die Verwaltung), bietet Flexibilität. Die Migration zu REST kann die Integrationskosten aus geschäftlicher Sicht um 30-50 % senken, aber bewerten Sie den Anbietersupport – viele E-Signatur-Anbieter priorisieren REST in ihren Entwickler-Sandboxes.
Beliebte E-Signatur-Plattformen und ihre API-Angebote
Mehrere Plattformen dominieren den E-Signatur-Markt, jede mit einzigartigen API-Strategien. Wir werden wichtige Akteure untersuchen und uns auf ihren API-Support und ihre geschäftlichen Auswirkungen konzentrieren.
DocuSign: Führend mit einem umfassenden API-Ökosystem
DocuSign bietet über sein Entwicklerzentrum robuste REST- und SOAP-APIs, die Umschläge, Vorlagen und Webhooks unterstützen. Die REST-API (v2.1) ist der Hauptfokus und unterstützt die nahtlose Integration mit Automatisierungen wie Massensendungen. Der SOAP-Support wird für Legacy-Benutzer beibehalten, wurde aber zugunsten von REST eingestellt. Die Preisgestaltung ist an API-Stufen gebunden (z. B. 600 USD pro Jahr für Starter mit 40 Umschlägen pro Monat) und unterstreicht die Skalierbarkeit für Unternehmen. Zu den Vorteilen gehören die globale Compliance und umfangreiche SDKs, obwohl API-Kontingentkosten für Benutzer mit hohem Volumen steigen können.
Adobe Sign: Unternehmensfokus mit tiefen SOAP-Wurzeln
Adobe Sign (jetzt Adobe Acrobat Sign) bietet REST- und SOAP-APIs und tendiert für moderne Integrationen zu REST. Die REST-API verwaltet das Dokumentenlebenszyklusmanagement, einschließlich bedingter Felder und Zahlungen, über JSON-Endpunkte. SOAP ist weiterhin für XML-lastige Unternehmenseinrichtungen verfügbar, insbesondere für ECM-Systeme wie AEM. Es wird für die enge Integration mit der Adobe Creative Suite gelobt, aber der API-Zugriff beginnt auf höheren Stufen (benutzerdefinierte Preise), die für große Organisationen und nicht für KMUs geeignet sind.
eSignGlobal: Agile APIs für regionale Compliance
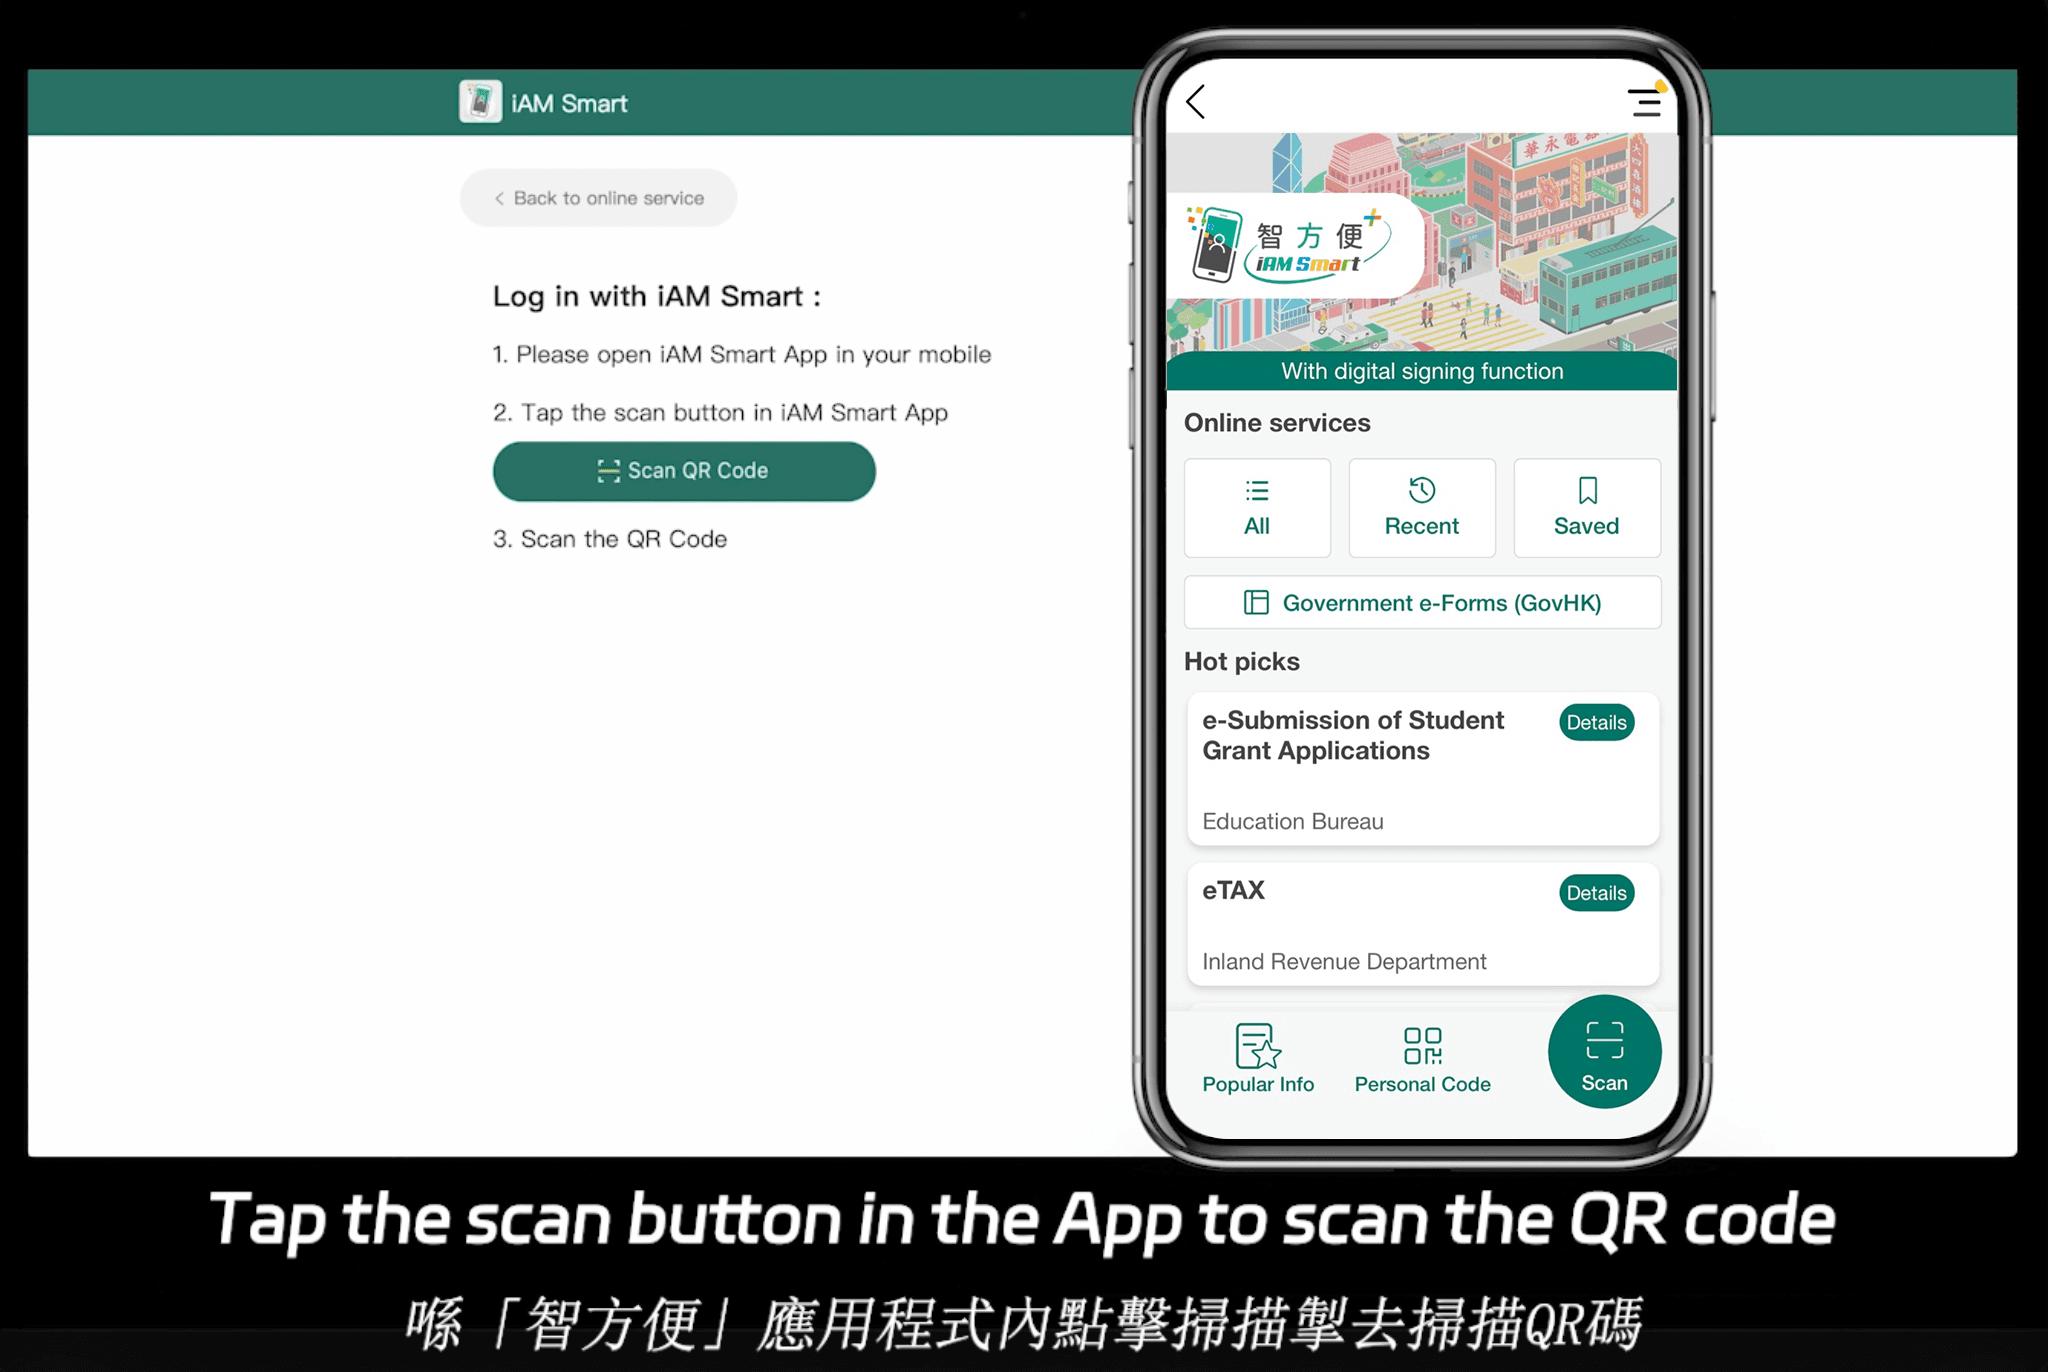
eSignGlobal bietet moderne REST-APIs, die für globale E-Signaturen optimiert sind und Dokumentenversand, -validierung und -integration abdecken. Mit Compliance in 100 wichtigen Ländern und Regionen hat es den Vorteil, dass es in der APAC-Region lokale Vorschriften unterstützt. Die API betont die Einfachheit mit Funktionen wie der Zugriffscode-Validierung für sichere Signaturen. Die Preise sind wettbewerbsfähig; Details finden Sie auf der Preisgestaltungsseite von eSignGlobal. Der Essential-Plan kostet nur 16,6 USD pro Monat, ermöglicht bis zu 100 Dokumente, unbegrenzte Benutzerplätze und ist in Bezug auf die Compliance kostengünstig. Es lässt sich nahtlos in iAM Smart in Hongkong und Singpass in Singapur integrieren, was es zu einer starken Wahl für APAC-Unternehmen macht, die Erschwinglichkeit suchen, ohne auf Standards zu verzichten.
HelloSign (Dropbox Sign): Benutzerfreundliche REST-Betonung
HelloSign, das von Dropbox übernommen wurde, priorisiert saubere REST-APIs für einfache Integrationen mit Fokus auf Vorlagen und Teamzusammenarbeit. Es fehlt die native SOAP-Unterstützung, was mit seiner KMU-Zielgruppe übereinstimmt. Die API-Kontingente im Professional-Plan (15 USD/Benutzer pro Monat) sind großzügig, aber erweiterte Funktionen wie Webhooks erfordern höhere Stufen. Es wird für seine Benutzerfreundlichkeit in kreativen und Vertriebs-Workflows gelobt, hinkt aber in Bezug auf die Compliance im Unternehmensmaßstab hinter seinen Mitbewerbern her.
Vergleich von E-Signatur-Plattformen
| Plattform | Haupt-API-Typ | Hauptfunktionen | Preisgestaltung (ab, USD/Jahr) | Vorteile | Einschränkungen |
|---|---|---|---|---|---|
| DocuSign | REST (SOAP Legacy) | Massensendungen, Webhooks, SSO | $120 (Personal) | Globale Compliance, Skalierbarkeit | Höhere API-Kosten für hohes Volumen |
| Adobe Sign | REST & SOAP | Bedingte Logik, Zahlungen | Benutzerdefiniert (Enterprise) | Integration des Adobe-Ökosystems | Steile Preise für KMUs |
| eSignGlobal | REST | Zugriffscode-Validierung, APAC-Integration | $200 (Essential-Äquivalent) | Regionale Compliance, Erschwinglichkeit | Geringere globale Markenbekanntheit |
| HelloSign | REST | Vorlagen, Teamfreigabe | $180/Benutzer | Einfachheit für Teams | Begrenzte erweiterte Sicherheit |
Diese Tabelle hebt neutrale Kompromisse hervor und hilft bei Kaufentscheidungen basierend auf Unternehmensgröße und Region.
Schlussfolgerung
Die Wahl von REST oder SOAP für E-Signaturen hängt von Ihrer Infrastruktur und Ihren Prioritäten ab – REST für Agilität, SOAP für Strenge. Unter den DocuSign-Alternativen sticht eSignGlobal als regionale Compliance-Option hervor, insbesondere für APAC-Operationen, die Kosten und Funktionen in Einklang bringen. Bewerten Sie anhand Ihrer spezifischen Bedürfnisse, um einen optimalen ROI zu erzielen.