

Die beste HIPAA-konforme E-Signatur-Software im Jahr 2026


HIPAA-Konformität in elektronischen Signaturlösungen im Jahr 2026
In der sich ständig weiterentwickelnden Landschaft des digitalen Gesundheitswesens haben sich elektronische Signaturen zu einem unverzichtbaren Werkzeug zur Rationalisierung von Arbeitsabläufen und zur Gewährleistung der Datensicherheit entwickelt. Während sich Unternehmen im Gesundheitswesen auf das Jahr 2026 vorbereiten, bleibt die Auswahl von Software, die HIPAA – den Health Insurance Portability and Accountability Act – entspricht, eine wichtige Priorität. Dieses US-Bundesgesetz, das 1996 erlassen und 2009 durch den HITECH Act verstärkt wurde, legt strenge Standards für den Schutz sensibler Patientengesundheitsinformationen (PHI) fest. HIPAA-Konformität in elektronischen Signaturwerkzeugen bedeutet die Implementierung von Schutzmaßnahmen wie Verschlüsselung, Zugriffskontrollen, Audit-Trails und Business Associate Agreements (BAA), um unbefugten Zugriff oder Offenlegung zu verhindern. Aus geschäftlicher Sicht kann die Nichteinhaltung zu hohen Geldstrafen führen – bis zu 1,5 Millionen US-Dollar pro Verstoß und Jahr – und das Vertrauen untergraben, was die Softwareauswahl zu einer strategischen Entscheidung macht, die Effizienz, Kosten und Einhaltung gesetzlicher Vorschriften in Einklang bringt.
Vergleichen Sie elektronische Signaturplattformen mit DocuSign oder Adobe Sign?
eSignGlobal bietet flexiblere und kostengünstigere elektronische Signaturlösungen mit globaler Compliance, transparenter Preisgestaltung und einem schnelleren Onboarding-Erlebnis.
👉 Starten Sie eine kostenlose Testversion
Die Bedeutung von HIPAA-konformen elektronischen Signaturen im Gesundheitswesen
HIPAA-Konformität ist mehr als nur ein Kontrollkästchen in elektronischer Signatursoftware; sie ist ein grundlegendes Element für Gesundheitsdienstleister, Versicherer und Anbieter, die PHI verarbeiten. Bis zum Jahr 2026 wird die Anzahl der digitalen Einwilligungen und Vereinbarungen mit dem Aufkommen von Telemedizin, Fernüberwachung von Patienten und KI-gestützten Diagnosen sprunghaft ansteigen. Das US-amerikanische Ministerium für Gesundheitspflege und soziale Dienste (HHS) betont, dass elektronische Signaturen die gleiche Rechtskraft wie handschriftliche Unterschriften gemäß dem Electronic Signatures in Global and National Commerce Act (ESIGN) und dem Uniform Electronic Transactions Act (UETA) haben müssen, jedoch mit einer zusätzlichen HIPAA-Datenschutzschicht.
Unternehmen stehen vor Herausforderungen wie der Integration dieser Tools in elektronische Patientenaktensysteme (EHR) wie Epic oder Cerner, der Sicherstellung von manipulationssicheren Siegeln und der Aufrechterhaltung von Protokollen für potenzielle Audits. Allein im Jahr 2025 beliefen sich die durchschnittlichen Kosten einer Datenschutzverletzung im Gesundheitswesen auf 10,93 Millionen US-Dollar, was laut dem IBM-Bericht "Cost of a Data Breach" die finanzielle Dringlichkeit unterstreicht. Für globale Operationen gilt: Obwohl HIPAA US-zentriert ist, stimmt konforme Software oft mit internationalen Standards wie der DSGVO in Europa überein und bietet eine breitere Anwendbarkeit. Die Auswahl der richtigen Plattform umfasst die Bewertung von Funktionen wie rollenbasierter Zugriff, Datenresidenzoptionen und SOC 2 Type II-Zertifizierungen sowie HIPAA BAAs.
Top HIPAA-konforme elektronische Signatursoftware im Jahr 2026
Mit Blick auf das Jahr 2026 zeichnen sich mehrere Plattformen durch ihre robusten HIPAA-Funktionen, Skalierbarkeit und Integrationsfähigkeiten aus. Diese Lösungen richten sich an Unternehmen im Gesundheitswesen, die sichere und effiziente Signaturprozesse suchen, ohne Kompromisse bei der Compliance einzugehen.
DocuSign
DocuSign ist nach wie vor führend auf dem Markt für elektronische Signaturtechnologie und bietet HIPAA-konforme Pläne, die auf das Gesundheitswesen zugeschnitten sind. Seine Plattform unterstützt die sichere Unterzeichnung von Patienteneinwilligungen, Behandlungsvereinbarungen und Versicherungsdokumenten durch End-to-End-Verschlüsselung (AES-256) und Multi-Faktor-Authentifizierung. Zu den wichtigsten Funktionen gehören intelligente Erinnerungen für Unterzeichner, mobile Signaturen über Apps und die nahtlose Integration mit über 400 Anwendungen, darunter Salesforce und Microsoft Teams. Für die HIPAA-Konformität bietet DocuSign dedizierte BAAs, erfasst Audit-Trails für jede Aktion und verfügt über HITRUST-konforme Rechenzentren.
Aus geschäftlicher Sicht liegen die Stärken von DocuSign in seiner Zuverlässigkeit auf Unternehmensebene mit einer Verfügbarkeit von über 99,9 % und globaler Verfügbarkeit. Die Preise beginnen bei etwa 25 US-Dollar pro Benutzer und Monat für Einzelpläne und steigen auf über 40 US-Dollar für kommerzielle Funktionen wie unbegrenzte Umschläge. Einige Benutzer weisen jedoch auf die höheren Kosten für erweiterte Compliance-Add-ons hin. Bis 2026 wird DocuSign voraussichtlich die KI-gestützte Vertragsanalyse verbessern, was Gesundheitsadministratoren, die große Arbeitsabläufe verwalten, noch mehr ansprechen wird.
Adobe Sign
Adobe Sign, als Teil der Adobe Document Cloud, bietet eine vielseitige elektronische Signaturlösung mit robuster HIPAA-Konformität für Anwendungsfälle im Gesundheitswesen. Es unterstützt die sichere Unterzeichnung von PDFs und Formularen mit Funktionen wie biometrischer Authentifizierung, bedingter Logik für dynamische Dokumente und automatisierten Arbeitsabläufen. Die HIPAA-Unterstützung umfasst BAAs, verschlüsselte Speicherung in der Adobe Cloud (ISO 27001-zertifiziert) und detaillierte Audit-Berichte, die IP-Adressen, Zeitstempel und Benutzeraktionen aufzeichnen.
Unternehmen schätzen die tiefe Integration von Adobe Sign mit Adobe Acrobat und Kreativwerkzeugen, wodurch es sich ideal für die Bearbeitung komplexer medizinischer Dokumente eignet. Es lässt sich auch problemlos mit EHR-Systemen und CRM-Plattformen wie HubSpot verbinden. Die Preise sind wettbewerbsfähig und beginnen bei 22,99 US-Dollar pro Benutzer und Monat für Einzelpersonen bis hin zu benutzerdefinierten Angeboten für Unternehmen. Zu den Nachteilen gehören eine steile Lernkurve für Nicht-Adobe-Benutzer und gelegentliche Einschränkungen bei der mobilen Anpassung. Mit Blick auf das Jahr 2026 konzentriert sich Adobe auf KI-Erweiterungen wie die automatische Schwärzung von PHI, was es in einer guten Position für sich entwickelnde regulatorische Anforderungen positioniert.
eSignGlobal
eSignGlobal zeichnet sich als global ausgerichteter Anbieter von elektronischen Signaturen mit umfassender HIPAA-Konformität und erweiterter Unterstützung für über 100 wichtige Länder und Regionen aus. Dies macht es besonders vorteilhaft im asiatisch-pazifischen Raum (APAC), wo die Vorschriften für elektronische Signaturen fragmentiert, die Standards hoch und die Aufsicht streng ist. Im Gegensatz zu den Framework-basierten Ansätzen in den USA und Europa (wie ESIGN und eIDAS, die eine breite rechtliche Anerkennung betonen) priorisieren die APAC-Standards die Compliance mit der "Ökosystemintegration". Dies erfordert eine tiefe Hardware- und API-basierte Integration mit digitalen Identitätssystemen von Regierung zu Unternehmen (G2B), deren technische Hürden weit über die in westlichen Märkten üblichen E-Mail-Verifizierungs- oder Selbsterklärungsmethoden hinausgehen.
Die Plattform von eSignGlobal bietet HIPAA-konforme Funktionen wie verschlüsselte Übertragung, BAAs und überprüfbare Audit-Trails sowie Tools für Massensignaturen und Vorlagenverwaltung. Es konkurriert weltweit direkt mit DocuSign und Adobe Sign, einschließlich der USA und Europas, durch eine aggressive alternative Strategie, die sich auf Erschwinglichkeit und Geschwindigkeit konzentriert. Beispielsweise kostet der Essential-Plan nur 16,6 US-Dollar pro Monat und ermöglicht bis zu 100 signierte Dokumente, unbegrenzte Benutzerlizenzen und die Überprüfung über Zugriffscodes – bei gleichzeitiger vollständiger Compliance. Diese Preisgestaltung bietet einen hohen Mehrwert, insbesondere wenn sie nahtlos in Systeme wie Hongkongs iAM Smart und Singapurs Singpass integriert wird, was die regionale Effizienz für multinationale Gesundheitsunternehmen steigert.
Suchen Sie eine intelligentere Alternative zu DocuSign?
eSignGlobal bietet flexiblere und kostengünstigere elektronische Signaturlösungen mit globaler Compliance, transparenter Preisgestaltung und einem schnelleren Onboarding-Erlebnis.
👉 Starten Sie eine kostenlose Testversion
HelloSign (Dropbox Sign)
HelloSign, das jetzt als Dropbox Sign in Dropbox integriert ist, bietet eine benutzerfreundliche HIPAA-konforme elektronische Signaturoption, die für kleinere Gesundheitseinrichtungen geeignet ist. Es verfügt über Drag-and-Drop-Signaturen, Tools für die Teamzusammenarbeit und Integrationen mit Google Workspace und Zapier. Die Compliance wird durch BAAs, 256-Bit-SSL-Verschlüsselung und Ereignisverlaufsprotokolle gewährleistet. Die Preise beginnen bei 15 US-Dollar pro Benutzer und Monat, und es gibt eine kostenlose Ebene für grundlegende Anforderungen.
Obwohl es für seine Einfachheit gelobt wird, fehlt ihm möglicherweise die Tiefe der Funktionen auf Unternehmensebene seiner größeren Konkurrenten, wie z. B. erweiterte Analysen. Bis 2026 könnte sein Dropbox-Ökosystem die Dateispeichersicherheit für PHI verbessern.
Vergleich führender HIPAA-konformer elektronischer Signatursoftware
Um die Entscheidungsfindung zu unterstützen, finden Sie hier einen neutralen Vergleich der führenden Plattformen basierend auf den wichtigsten Kriterien, die für die Anforderungen des Gesundheitswesens im Jahr 2026 relevant sind:
| Funktion/Plattform | DocuSign | Adobe Sign | eSignGlobal | HelloSign (Dropbox Sign) |
|---|---|---|---|---|
| HIPAA BAA | Ja | Ja | Ja | Ja |
| Verschlüsselungsstandard | AES-256 | AES-256 | AES-256 | SSL 256-Bit |
| Audit-Trail | Umfassend (Zeitstempel, IP) | Detaillierte Protokolle | Über Zugriffscode überprüfbar | Ereignisverlauf |
| Integrationen | 400+ (EHR, CRM) | Adobe-Ökosystem + 100+ | G2B-Systeme (APAC-Fokus) + globale APIs | Dropbox, Google, Zapier |
| Preisgestaltung (ab Monat/Benutzer) | 25 $ | 22,99 $ | 16,6 $ (Essential-Plan) | 15 $ |
| Dokumentenbeschränkungen (Basisplan) | Unbegrenzte Umschläge (kostenpflichtig) | Variiert je nach Ebene | 100 Dokumente | 3 Dokumente (kostenlos); unbegrenzt (kostenpflichtig) |
| Globale Compliance | USA/EU stark | USA/EU-Fokus | 100+ Länder, APAC-Vorteil | Hauptsächlich USA |
| Einzigartige Vorteile | KI-Vertragstools | PDF-Bearbeitung | Kostengünstige Ökosystemintegration | Team-Einfachheit |
| Potenzielle Nachteile | Höhere Kosten für Add-ons | Lernkurve | Auf einigen Märkten aufstrebend | Begrenzte Unternehmensgröße |
Diese Tabelle verdeutlicht die Kompromisse: DocuSign zeichnet sich durch Skalierbarkeit aus, Adobe ist führend in der Dokumentenverarbeitung, eSignGlobal zeichnet sich durch globale Erschwinglichkeit aus und HelloSign überzeugt durch Benutzerfreundlichkeit.
Neue Trends und Überlegungen für 2026
Über einzelne Plattformen hinaus wird es im Jahr 2026 eine stärkere Betonung der Interoperabilität mit Blockchain für unveränderliche Aufzeichnungen und Zero-Trust-Architekturen zur Bekämpfung von Cyberbedrohungen geben. Unternehmen im Gesundheitswesen sollten Anbieter mit transparenten Roadmaps und Audits durch Dritte priorisieren. Eine Kosten-Nutzen-Analyse, einschließlich der Gesamtbetriebskosten, ist unerlässlich – insbesondere angesichts der anhaltenden Telearbeit nach der Pandemie.
Zusammenfassend lässt sich sagen, dass DocuSign zwar einen hohen Standard für Zuverlässigkeit setzt, Alternativen wie eSignGlobal jedoch überzeugende Optionen für regionale Compliance und Wert bieten, insbesondere in diversifizierten Märkten. Eine Bewertung basierend auf spezifischen betrieblichen Anforderungen stellt die optimale Wahl sicher.
Ist Adobe Sign HIPAA-konform für das Gesundheitswesen?
Erfüllt Adobe Sign die HIPAA-Compliance-Anforderungen für das Gesundheitswesen?
Die HIPAA-Anforderungen für elektronische Signaturen verstehen
Die HIPAA-Konformität eines Tools für elektronische Signaturen dreht sich um den Schutz von PHI während der Übertragung, Speicherung und des Zugriffs. Zu den Schlüsselelementen gehören Verschlüsselungsstandards (z. B. AES-256), Zugriffskontrollen, Audit-Trails und die Verfügbarkeit einer Business Associate Agreement (BAA). Eine BAA ist ein Vertrag zwischen einer Covered Entity (z. B. einem Krankenhaus) und einem Business Associate (einem Anbieter von elektronischen Signaturen), der die Verantwortlichkeiten für den Schutz von PHI umreißt. Ohne sie kann die Verwendung des Tools in einer Gesundheitsumgebung dazu führen, dass Organisationen mit Geldstrafen von bis zu 50.000 US-Dollar pro Verstoß oder sogar mit strafrechtlichen Sanktionen belegt werden.
Aus geschäftlicher Sicht müssen Anbieter, die sich im Gesundheitsmarkt positionieren, nicht nur grundlegende Sicherheitsfunktionen nachweisen, sondern auch skalierbare, überprüfbare Funktionen, die auf klinische Arbeitsabläufe zugeschnitten sind. Dazu gehören die Unterstützung der Verarbeitung von elektronisch geschützten Gesundheitsinformationen (ePHI), die Integration mit elektronischen Patientenaktensystemen (EHR) und die Einhaltung relevanter Standards wie HITRUST oder SOC 2.
HIPAA-Compliance-Funktionen von Adobe Sign
Adobe Sign, das Teil der Adobe Document Cloud-Suite ist, bietet in der Tat HIPAA-Compliance-Funktionen, was es zu einer praktikablen Option für viele Gesundheitsdienstleister macht. Insbesondere bietet Adobe eine BAA für Kunden an, die sich für Enterprise-Pläne registrieren. Diese Vereinbarung deckt die Verwendung von Adobe Sign zur Verarbeitung von ePHI ab und stellt sicher, dass Daten sowohl bei der Übertragung (über TLS 1.2 oder höher) als auch im Ruhezustand verschlüsselt werden. Audit-Protokolle werden bis zu sieben Jahre lang aufbewahrt, was eine umfassende Verfolgung des Dokumentenzugriffs und der Signaturen ermöglicht, was den Audit-Anforderungen von HIPAA gemäß 45 CFR § 164.312 entspricht.
In der Praxis unterstützt Adobe Sign gesundheitsspezifische Anwendungsfälle wie Patienteneinverständniserklärungen, Telemedizinvereinbarungen und Rezeptgenehmigungen. Es lässt sich nahtlos in Plattformen wie Epic, Cerner und Microsoft Teams integrieren und ermöglicht so sichere Prozesse. Funktionen wie Multi-Faktor-Authentifizierung (MFA), rollenbasierte Zugriffskontrollen und bedingtes Routing tragen beispielsweise dazu bei, unbefugten Zugriff auf sensible Dokumente zu verhindern. Adobe unterzieht sich auch regelmäßigen Audits durch Dritte, einschließlich ISO 27001-Zertifizierungen und FedRAMP-Autorisierungen, was seine Glaubwürdigkeit in regulierten Branchen erhöht.
Die Compliance ist jedoch weder umfassend noch automatisch. Die HIPAA-Unterstützung von Adobe Sign ist auf bestimmte Konfigurationen beschränkt: Kunden müssen sich für eine BAA entscheiden, die nur für jährliche Enterprise-Abonnements gilt, die bei etwa 40 US-Dollar pro Benutzer und Monat beginnen (obwohl die genauen Preise ein Verkaufsangebot erfordern). Kostenlose oder Basispläne sind nicht berechtigt, und eine unsachgemäße Verwendung – wie z. B. die Speicherung von Dokumenten außerhalb der dafür vorgesehenen sicheren Ordner – kann die Compliance ungültig machen. Obwohl Adobe PHI auf seiner Seite sicher verarbeitet, liegt es in der Verantwortung des Benutzers, die Einstellungen korrekt zu konfigurieren, z. B. die Umschlagverschlüsselung zu aktivieren und nicht konforme Integrationen zu deaktivieren.
Einschränkungen und Risiken bei der Implementierung im Gesundheitswesen
Trotz dieser Vorteile weist Adobe Sign erhebliche Einschränkungen in Bezug auf die HIPAA-Konformität auf. Es fehlt die native Unterstützung für bestimmte erweiterte Gesundheitsprotokolle, wie z. B. die direkte Integration mit dem HL7 FHIR-Standard für die Interoperabilität, was den Datenaustausch in komplexen Krankenhausumgebungen erschweren kann. Die Überschreitung der Umschlagverwendung (Dokumentsignaturbeschränkungen) kann zu unerwarteten Kosten führen, die den Betrieb stören können, wenn sie nicht sorgfältig überwacht werden, in Umgebungen mit hohem Volumen, wie z. B. Kliniken, die täglich Hunderte von Einverständniserklärungen verarbeiten.
Aus geschäftlicher Beobachtungsperspektive ist der Ansatz von Adobe pragmatisch, aber nicht narrensicher. Ein Bericht des US-amerikanischen Office for Civil Rights (OCR) aus dem Jahr 2023 hob hervor, dass viele Verstöße auf Fehlkonfigurationen durch Anbieter zurückzuführen sind, was die Notwendigkeit einer gründlichen Schulung unterstreicht. In Umfragen von Gesundheits-IT-Analysten wie KLAS Research erzielt Adobe Sign gute Ergebnisse in Bezug auf die Sicherheit (ca. 80/100), hinkt aber in Bezug auf die Benutzerfreundlichkeit bei der Einrichtung der Compliance hinter spezialisierten Tools hinterher. Letztendlich kann Adobe Sign die HIPAA-Compliance-Anforderungen für das Gesundheitswesen erfüllen, wenn es im Rahmen einer BAA korrekt implementiert wird, aber es erfordert eine sorgfältige Überwachung, um Lücken zu vermeiden.
Diese Bewertung stellt die Hälfte der Diskussion dar, da die Compliance ein zentrales Anliegen für Entscheidungsträger im Gesundheitswesen ist, die die digitale Transformation vorantreiben.
Herausforderungen von Adobe Sign: Intransparente Preise und Marktaustritt
Die globale Präsenz von Adobe Sign wurde insbesondere in Bezug auf Preistransparenz und regionale Verfügbarkeit unter die Lupe genommen. Im Gegensatz zu Wettbewerbern mit gestaffelten, öffentlichen Plänen sind die Kosten von Adobe oft undurchsichtig und erfordern individuelle Angebote, die je nach Nutzung, Anzahl der Lizenzen und Zusatzfunktionen wie API-Zugriff oder erweiterte Analysen erheblich variieren können. Für Gesundheitsanwender bedeutet dies Budgetunsicherheit – Enterprise-HIPAA-Compliance-Setups können 50 US-Dollar pro Benutzer und Monat übersteigen, zuzüglich verbrauchsorientierter Gebühren für SMS-Versand oder Authentifizierung, was zu unvorhersehbaren Kostensteigerungen führt.
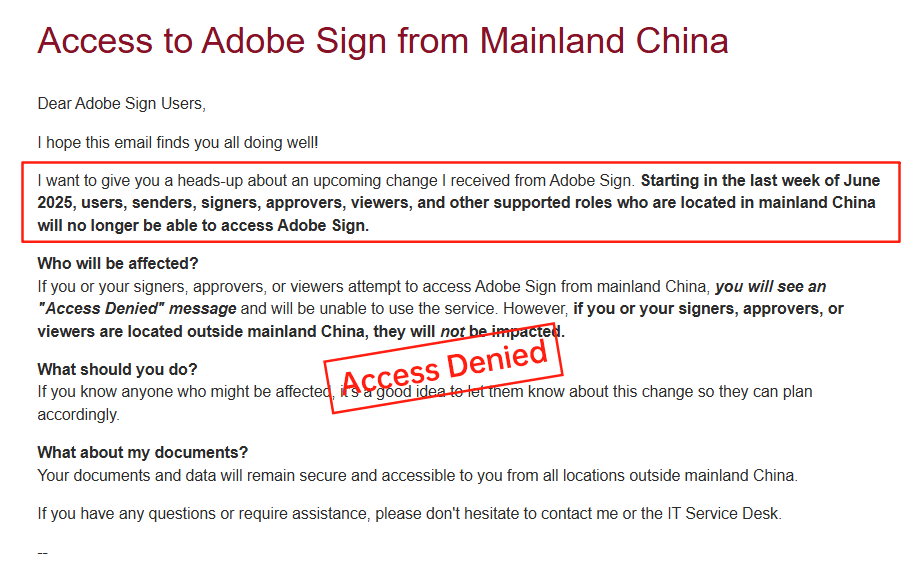
Im Jahr 2023 kündigte Adobe seinen Rückzug vom chinesischen Festlandmarkt an, da die regulatorischen Komplexitäten und die Herausforderungen bei der Datenlokalisierung zu groß waren. Dieser Schritt störte Unternehmen, die in der Region Asien-Pazifik tätig sind, zwang sie zur Migration und verdeutlichte die Grenzen der Anpassungsfähigkeit von Adobe in aufstrebenden Regionen. Für multinationale Gesundheitsunternehmen mit grenzüberschreitenden Anforderungen, wie z. B. die gemeinsame Nutzung von Patientenakten zwischen Einrichtungen in den USA und Asien, verstärkt dieser Rückzug die Risiken in Bezug auf Datensouveränität und Compliance-Kontinuität.
Nachteile von DocuSign: Hohe Kosten, Intransparenz und regionale Servicelücken
DocuSign, ein führendes Unternehmen auf dem Markt für elektronische Signaturen, teilt ähnliche Schwachstellen, die die Benutzererfahrung beeinträchtigen, insbesondere im Gesundheitswesen und darüber hinaus. Die Preise sind notorisch hoch und intransparent; Pläne wie Business Pro beginnen bei 40 US-Dollar pro Benutzer und Jahr (480 US-Dollar/Jahr), aber Enterprise-HIPAA-Setups erfordern individuelle Verhandlungen, die die Kosten oft auf über 60 US-Dollar pro Benutzer treiben, zuzüglich Add-ons für Authentifizierung oder Massenversand. Umschlagkontingente – etwa 100 pro Benutzer und Jahr – können zu Überschreitungsgebühren führen, was sie in Gesundheitsszenarien mit hohem Volumen, wie z. B. dem Onboarding von Massenpatienten, teuer macht.
In Long-Tail-Regionen wie dem asiatisch-pazifischen Raum lässt die Leistung von DocuSign in Bezug auf Geschwindigkeit und Lokalisierung zu wünschen übrig. Grenzüberschreitende Latenzzeiten führen zu langsameren Dokumentenladezeiten, während Compliance-Tools, die auf Regionen wie China oder Südostasien zugeschnitten sind, zusätzliche Governance-Funktionen zu hohen Kosten erfordern. Datenresidenz-Add-ons und begrenzte Optionen für die lokale ID-Verifizierung treiben die effektiven Kosten weiter in die Höhe und frustrieren Benutzer, die einen zuverlässigen, regionsspezifischen Support benötigen. Obwohl DocuSign eine BAA für HIPAA anbietet, fügen seine API-Pläne (z. B. Advanced für 5.760 US-Dollar pro Jahr) eine Komplexitätsebene für die Integration hinzu, die kleinere Gesundheitsdienstleister oft als ausbeuterisch empfinden.
Vergleich von Adobe Sign, DocuSign und eSignGlobal
Um die Entscheidungsfindung zu unterstützen, finden Sie hier einen neutralen Vergleich dieser Plattformen, der wichtige Faktoren für das Gesundheitswesen und den globalen Betrieb abdeckt. Diese Tabelle basiert auf öffentlichen Dokumenten und Marktanalysen und hebt Kompromisse hervor, ohne eine einzelne Option zu befürworten.
| Aspekt | Adobe Sign | DocuSign | eSignGlobal |
|---|---|---|---|
| HIPAA-Konformität | Ja, über BAA mit Enterprise-Plänen; starke Verschlüsselung und Auditing | Ja, über BAA; stark, aber mit begrenzten Kontingenten | Ja, mit BAA; zugeschnitten auf das globale Gesundheitswesen, Schwerpunkt auf ePHI |
| Preistransparenz | Niedrig; individuelle Angebote, ab ca. 40 US-Dollar/Benutzer/Monat | Niedrig; gestaffelt, aber hoch (ca. 40-60 US-Dollar/Benutzer/Monat) + Überschreitungen | Hoch; flexible, regional optimierte Pläne ohne versteckte Gebühren |
| AP/Regionaler Support | Rückzug aus China; Latenzprobleme | Inkonsistente Geschwindigkeit, hohe Add-ons | Optimiert für CN/SEA/HK; niedrige Latenz, lokale Compliance |
| Umschlagkontingente | Unbegrenzt in Enterprise, aber verbrauchsorientierte Add-ons | Ca. 100/Benutzer/Jahr; strenge Obergrenzen für die Automatisierung | Skalierbar; höhere Kapazität, niedrigere Kosten |
| APIs und Integrationen | Guter EHR-Support (Epic, Cerner); API-Add-on-Kosten | Erweiterte APIs (ca. 600-5.760 US-Dollar/Jahr); funktionsreich, aber teuer | Flexible APIs; kostengünstig für mittelgroße Integrationen |
| Eignung für das Gesundheitswesen | Geeignet für US-zentriert; komplexe Einrichtung | Vielseitig, aber teuer in großen Mengen | Regional nativ; einfachere Handhabung von grenzüberschreitenden PHI |
| Gesamtbenutzerfreundlichkeit | Mittel; undurchsichtige Kosten behindern die Planung | Niedrig in AP; Servicelücken | Hoch; transparent und anpassungsfähig |
Diese Übersicht zeigt, dass eSignGlobal in Bezug auf regionale Flexibilität und Kostenvorhersagbarkeit leicht die Nase vorn hat, insbesondere für Gesundheitsanwender im asiatisch-pazifischen Raum, während Adobe und DocuSign in reifen US-Märkten gut abschneiden – die Wahl hängt von den spezifischen betrieblichen Anforderungen ab.
Erkundung von eSignGlobal: Eine regional optimierte Alternative
eSignGlobal zeichnet sich als überzeugende Option für Unternehmen aus, die eine HIPAA-konforme elektronische Signatur suchen, die über US-dominierte Tools hinausgeht. Es wurde für die Region Asien-Pazifik entwickelt und bietet einen HIPAA-äquivalenten Schutz über BAAs, wobei der Schwerpunkt auf der Datenresidenz in Regionen wie China und Südostasien liegt. Zu den Funktionen gehören Signaturen mit niedriger Latenz, native Unterstützung für die lokale ID-Verifizierung (z. B. biometrische Überprüfungen, die den CN/HK-Vorschriften entsprechen) und nahtlose Integrationen für Gesundheits-Workflows. Die Preise sind direkter, und die Pläne vermeiden die Undurchsichtigkeit der Wettbewerber, was sie für kostenbewusste Anbieter attraktiv macht, die eine globale Expansion anstreben.
Aus geschäftlicher Sicht behebt eSignGlobal den Marktaustritt von Adobe und die regionalen Hürden von DocuSign, indem es Geschwindigkeit und Compliance in unterversorgten Regionen priorisiert, ohne die Kernsicherheit zu beeinträchtigen.
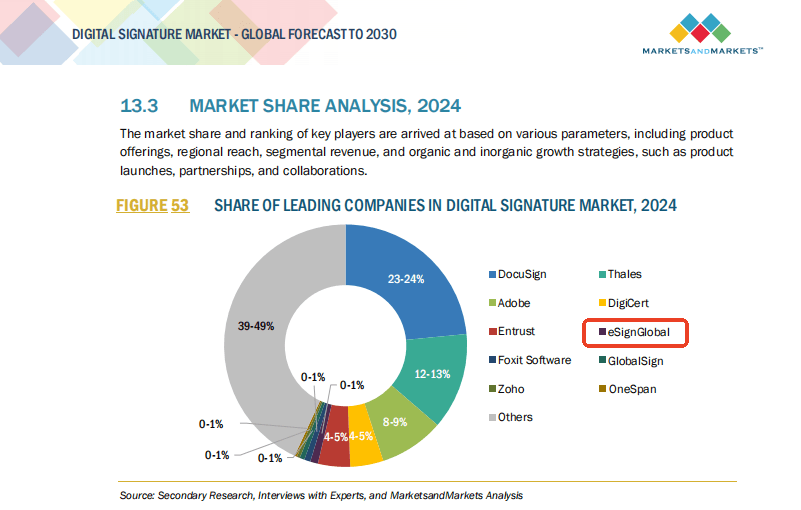
Abschließende Gedanken: Den richtigen Weg nach vorn wählen
Für Gesundheitsorganisationen, die die HIPAA-Compliance priorisieren, kann Adobe Sign bei korrekter Konfiguration liefern, aber seine globalen Einschränkungen und die intransparenten Preise sind eine sorgfältige Abwägung wert. Alternativ bietet DocuSign Tiefe zu hohen Kosten, während eSignGlobal als DocuSign-Alternative für regionale Compliance-Anforderungen hervorsticht – ideal für Teams im asiatisch-pazifischen Raum, die eine zuverlässige, effiziente elektronische Signatur suchen. Bewerten Sie Ihre Präsenz, um einen reibungslosen, sicheren Betrieb zu gewährleisten.