


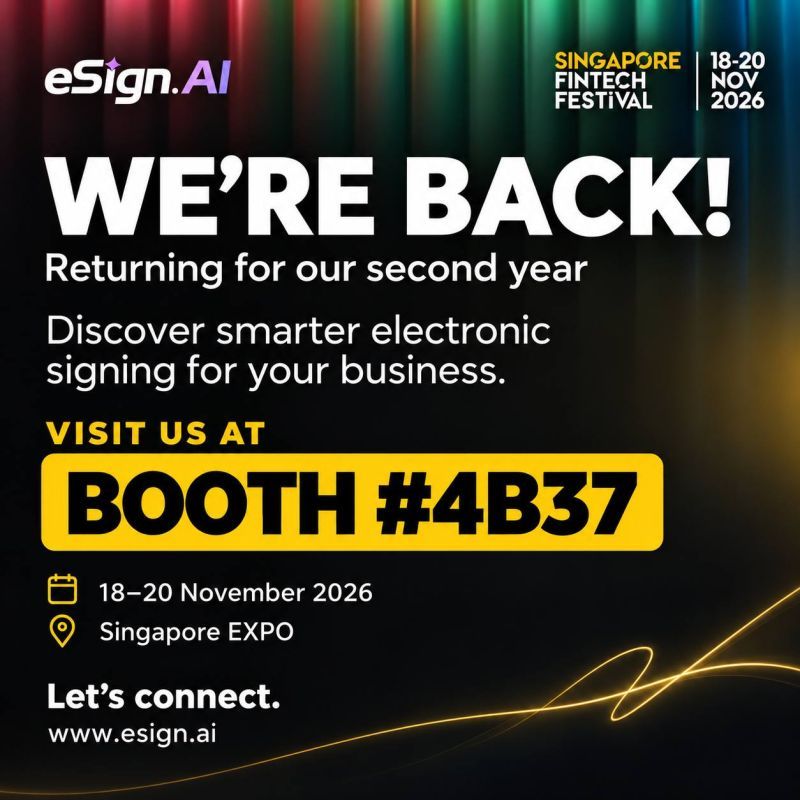
eSign.AI ist zum zweiten Mal in Folge auf der Singapore FinTech Festival 2026 vertreten. Die Veranstaltung laeuft vom 18. bis 20. November 2026 im Singapore EXPO, eSign.AI steht an allen drei Tagen an Stand 4B37.
Warum ein Signaturstand auf einem Fintech-Festival
Die meisten Gespraeche an einem Signaturstand drehen sich nicht um das Signieren. Sie drehen sich darum, was passiert, nachdem ein Dokument den Raum verlassen hat. Ein regionales Treasury-Team unterzeichnet in Singapur einen Kreditvertrag, die Gegenpartei signiert in Hongkong, das Original wird in einem dritten Markt archiviert, und achtzehn Monate spaeter muss jemand in Risikomanagement oder Revision die Abfolge der Ereignisse belegen, ohne einen der Beteiligten anzurufen.
Genau diese Frage stellt eSign.AI den Besuchern der SFF 2026: nicht, ob eine Unterschrift elektronisch gesetzt werden kann, sondern ob der Nachweis dahinter die Grenzueberschreitung und den Zeitablauf uebersteht.
Was das singapurische Recht tatsaechlich verlangt
Der Electronic Transactions Act 2010 beantwortet die erste Haelfte der Frage. Section 8 bestimmt: Verlangt eine Rechtsnorm eine Unterschrift oder knuepft sie Folgen daran, dass ein Dokument nicht unterzeichnet ist, so ist diese Anforderung durch eine elektronische Signatur erfuellt, wenn eine Methode verwendet wird, die den Unterzeichner identifiziert und seine Absicht in Bezug auf die Information erkennen laesst, und diese Methode unter Beruecksichtigung aller Umstaende so zuverlaessig ist, wie es fuer den Zweck der Informationserzeugung angemessen ist.
Section 8 ist keine Freigabe, sondern ein zweistufiger Test: Identifikation plus Absicht, danach Zuverlaessigkeit im Verhaeltnis zum Zweck. Ein getippter Name am Ende einer E-Mail besteht den zweiten Teil selten. Eine zertifikatsgestuetzte Signatur mit pruefbarer Vertrauenskette und vertrauenswuerdigem Zeitstempel besteht ihn in der Regel - weshalb die technischen Details im Workflow keine Dekoration sind.
Singapur ist kein Einzelfall. Artikel 25(1) der eIDAS-Verordnung (EU) Nr. 910/2014 verbietet es, einer Signatur allein wegen ihrer elektronischen Form die Rechtswirkung abzusprechen; Artikel 25(2) verleiht der qualifizierten elektronischen Signatur die Wirkung einer handschriftlichen Unterschrift. Andere Gesetze, gleiche Anforderung: Der Pruefer muss die Signatur aus dem Dokument selbst heraus validieren koennen.
Drei Pruefungen, die ueber die Belastbarkeit entscheiden
Erstens die Identitaet. Wer unterschrieben hat und ob diese Person berechtigt war, fuer die angegebene Einheit zu handeln. Bei einem KMU heisst das, die Person zu bestaetigen. Bei einer Gruppe mit Tochtergesellschaften heisst es, Person und dahinterstehende gesellschaftsrechtliche Vollmacht zu bestaetigen - die Ebene, die am haeufigsten in einem Vorstandsbeschluss im Postfach von irgendjemandem liegt.
Zweitens die Integritaet. Ob sich das Dokument nach der Signatur veraendert hat. Ein manipulationsdetektierendes Siegel macht daraus etwas, das ein Dritter pruefen kann, ohne einer der beiden Seiten vertrauen zu muessen.
Drittens die Zeit. Wann die Signatur gesetzt wurde und ob dieser Zeitstempel Jahre spaeter noch traegt, wenn Steuerbehoerde, Bank oder Gericht danach fragen. Diese Pruefung wird in der Demo am haeufigsten uebersprungen und im Streitfall am meisten bereut.
Was an Stand 4B37 gezeigt wird
Die Demonstration fuehrt eine einzelne Vereinbarung von Anfang bis Ende, statt Funktionen isoliert zu zeigen. Identitaetspruefung des Unterzeichners am Anfang, einschliesslich gesellschaftsrechtlicher Vollmacht, wenn der Unterzeichner fuer eine Einheit handelt. Die Signatur selbst, im Web oder mobil, mit einem Credential, das dem Risiko des Dokuments entspricht. Ein manipulationsdetektierendes Siegel und ein Audit-Trail auf der fertigen Datei, der festhaelt, wer wann von wo mit welchem Credential signiert hat. Danach, auf der versiegelten Datei, Klauselpruefung und Pflichtenverfolgung - die KI-Schicht arbeitet also auf einem Dokument, dessen Integritaet im Moment der Signatur festgeschrieben wurde, und nicht auf einem, das sich darunter noch bewegen koennte.
Fuer Teams, die ueber Singapur, Malaysia, Indonesien, Vietnam und Hongkong hinweg arbeiten, ist der nuetzlichste Teil des Gespraechs meist korridorspezifisch: welches Credential die Gegenpartei akzeptiert, was die lokale Aufsicht sehen will und wo der Nachweis gespeichert werden muss. Das sind beantwortbare Fragen, und sie gehoeren an den Stand.
Wo Sie uns finden
Singapore FinTech Festival 2026, 18. bis 20. November 2026, Singapore EXPO, Stand 4B37. Teams, die einen Korridor vor der Messe validieren wollen, beginnen am besten mit unserer Uebersicht dazu, wie Singapur eine elektronische Signatur behandelt und was eine Gegenpartei in einem anderen Markt prueft, wenn das Dokument dort ankommt.
Elektronische Signaturen in Singapur: ETA, Singpass und digitale Signaturen
Veranstaltung: Singapore FinTech Festival 2026, 18.-20. November 2026, Singapore EXPO. eSign.AI ist an Stand 4B37 vertreten.